
Cyberbezpieczeństwo dla firm · Zamość
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Zamość i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo w firmie ma naprawdę sens
Cyberbezpieczeństwo nie jest usługą, którą „wypada mieć”. Ma sens wtedy, gdy da się wskazać konkretne aktywa, których utrata lub wyciek zatrzyma firmę na dłużej niż kilka dni. Zanim zdecydujesz się na wdrożenie, odpowiedz sobie na trzy pytania: gdzie trzymasz dane klientów i dokumentację kadrową, kto ma do nich dostęp oraz co się stanie, jeśli któregoś dnia przestaną być dostępne.
Najczęstsze sygnały, że warto zacząć od audytu:
- dane osobowe i finansowe leżą w kilku miejscach — na dyskach, w mailach, w arkuszach na prywatnym komputerze;
- dostępy do systemów ma każdy „na wszelki wypadek”, bez rejestru kont i bez zasady minimalnych uprawnień;
- firma korzysta z chmury lub zewnętrznego dostawcy oprogramowania, ale nikt nie sprawdził umowy pod kątem odpowiedzialności za incydent;
- pojawiło się wymaganie od kontrahenta, ubezpieczyciela lub klienta instytucjonalnego — np. kwestionariusz bezpieczeństwa do wypełnienia;
- obowiązki z zakresu ochrony danych i bezpieczeństwa informacji spoczywają na jednej osobie, która nie ma na to czasu.
Jeśli firma działa wyłącznie na jednym laptopie, bez własnych serwerów i bez przetwarzania danych wrażliwych, pełny program bezpieczeństwa będzie przerostem formy. Wystarczy wtedy uporządkowanie kopii zapasowych, uwierzytelnianie dwuskładnikowe i higiena haseł — ale i to trzeba zrobić świadomie.
Wariant minimalny i rozszerzony — co realnie obejmuje usługa
Zakres warto dzielić nie według liczby „modułów”, ale według tego, przed czym konkretnie ma chronić. Poniższa tabela pokazuje różnicę między punktem wyjścia a podejściem dla firm, które mają więcej do stracenia lub muszą spełnić zewnętrzne wymagania.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Wykaz urządzeń, systemów i miejsc przechowywania danych | Mapa przepływu danych, rejestr aktywów z właścicielami i klasyfikacją |
| Dostępy | Uporządkowanie kont administratora, włączenie MFA | Zarządzanie tożsamościami, zasada minimalnych uprawnień, przeglądy okresowe |
| Kopie zapasowe | Konfiguracja kopii i test odtworzenia | Strategia 3-2-1, kopie odporne na ransomware, harmonogram testów |
| Monitoring | Podstawowe alerty o nieudanych logowaniach | Centralne logi, korelacja zdarzeń, procedura reakcji na incydent |
| Dokumentacja | Krótka instrukcja postępowania i lista kontaktów | Polityki, procedury, rejestr incydentów, plan ciągłości działania |
| Szkolenie | Jedno spotkanie z zespołem | Cykliczne szkolenia z testem phishingowym i raportem |
Wariant minimalny zwykle da się domknąć w kilka tygodni i nie wymaga zatrudniania etatowego specjalisty. Rozszerzony to praca rozłożona na miesiące, z harmonogramem i osobą odpowiedzialną po stronie firmy — bez tego ostatniego nawet najlepszy plan zostanie na papierze.
Ryzyka, o których wykonawcy mówią rzadko
Pierwsze ryzyko to wdrożenie narzędzi bez zmiany nawyków. Kupiony system wykrywania zagrożeń generuje alerty, których nikt nie czyta, a to gorsze niż brak systemu — daje fałszywe poczucie kontroli. Drugie to przeniesienie odpowiedzialności: dostawca usługi chroni infrastrukturę, ale za to, kto wysłał dane na prywatny adres e-mail, odpowiada firma.
- Zbyt szeroki zakres na start — projekt obejmujący wszystko naraz zwykle zatrzymuje się po audycie, bo nikt nie ma zasobów na wdrożenie wniosków.
- Brak właściciela po stronie firmy — jeśli nikt nie odpowiada za realizację zaleceń, lista pozostaje listą.
- Zależność od jednego narzędzia — program bezpieczeństwa, który sprowadza się do jednego produktu, nie pokryje czynnika ludzkiego.
- Pomijanie dostawców i podwykonawców — najczęstsze incydenty przychodzą kanałem, o którym firma zapomniała: przez konto w zewnętrznym serwisie albo przez dostęp współpracownika.
- Brak testu odtworzenia kopii — kopia, której nigdy nie odtworzono, jest tylko nadzieją, nie zabezpieczeniem.
Jak wybrać wykonawcę i o co pytać na spotkaniu
Dobry wykonawca najpierw pyta o Twoją firmę, a dopiero potem pokazuje ofertę. Jeśli rozmowa zaczyna się od listy produktów albo straszenia karami, to sygnał, że dostaniesz szablon, a nie plan dopasowany do skali działania. W Zamościu i okolicach warto sprawdzić, czy firma potrafi pracować zdalnie i czy jasno określa, co robi sama, a co zleca podwykonawcom.
Pytania, które warto zadać przed podpisaniem umowy:
- Jak wygląda raport z audytu — czy zawiera priorytety i szacunek nakładu, czy tylko listę błędów?
- Kto będzie moim punktem kontaktu i jaki jest czas reakcji w sytuacji podejrzenia incydentu?
- Czy test odtworzenia kopii zapasowych jest częścią usługi, czy osobnym zleceniem?
- Jakie narzędzia zostaną wdrożone i kto będzie ich właścicielem po zakończeniu współpracy — licencje, konfiguracja, dokumentacja?
- Jak chronione będą dane, do których wykonawca uzyska dostęp, i czy podpisze umowę powierzenia przetwarzania?
- Czy po wdrożeniu otrzymam dokumentację na tyle konkretną, żeby nowa osoba w firmie mogła jej użyć bez konsultacji?
- Jak wygląda rozliczenie, jeśli w trakcie prac okaże się, że zakres trzeba zmienić?
Techniczne pytania weryfikujące kompetencje: czy wykonawca sprawdza konfigurację uwierzytelniania wieloskładnikowego pod kątem obejść (starsze protokoły, konta serwisowe), jak testuje kopie zapasowe i czy mierzy czas odtworzenia, czy potrafi wskazać, które zdarzenia w logach są naprawdę istotne dla firmy tej wielkości. Odpowiedzi powinny być konkretne — nazwy mechanizmów, nie ogólniki w rodzaju „kompleksowe podejście”.
Na koniec: cyberbezpieczeństwo to proces, a nie jednorazowy projekt. Realistyczny plan zakłada przegląd raz lub dwa razy w roku i stopniowe domykanie kolejnych obszarów. Lepiej zacząć od wariantu minimalnego i faktycznie go wdrożyć, niż przez rok planować rozszerzony i nie zrobić nic.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
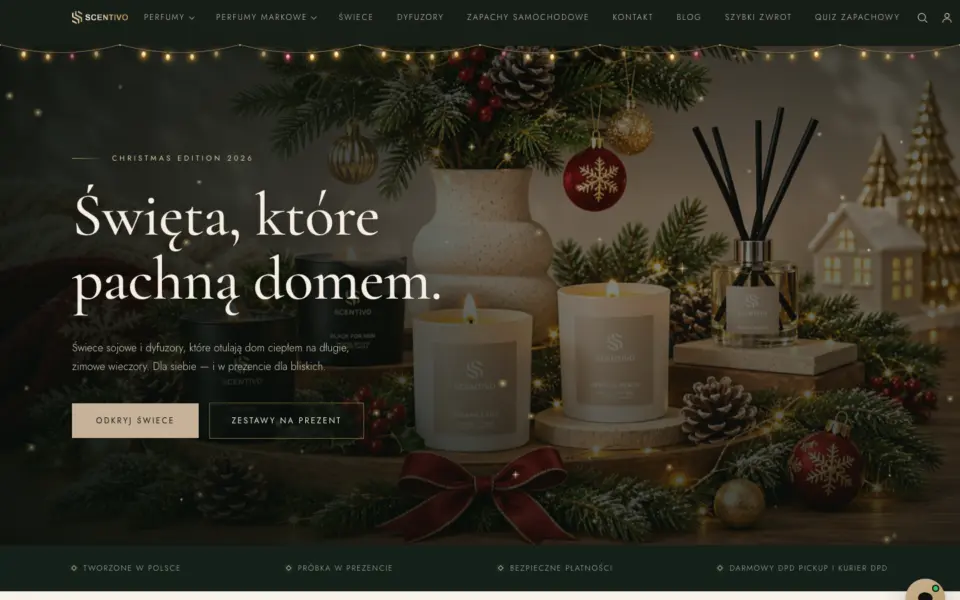 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
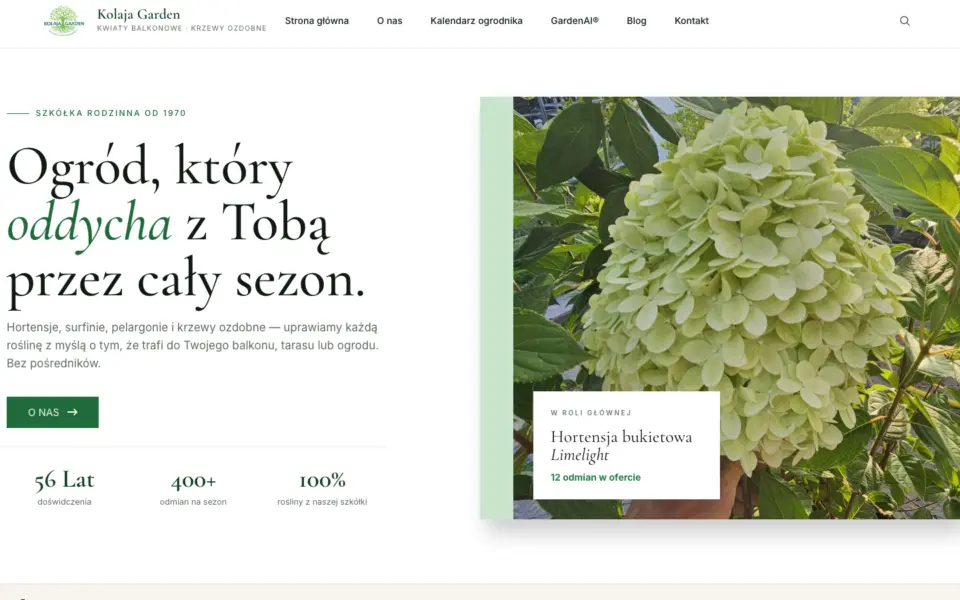 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
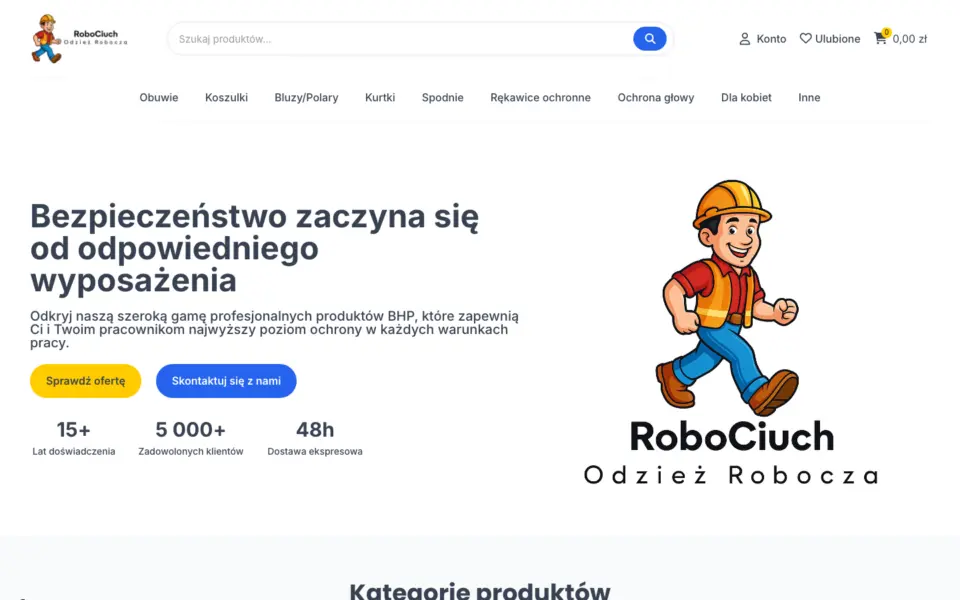 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.