
Cyberbezpieczeństwo dla firm · Praga Południe
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Praga Południe i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firm ma realny sens
Nie każda firma potrzebuje rozbudowanego programu bezpieczeństwa. Potrzebuje go wtedy, gdy istnieje konkretny powód do działania — nie „bo wypada”. Sygnały, że warto zacząć:
- przetwarzasz dane osobowe lub dane klientów, których wyciek oznacza obowiązki zgłoszeniowe i ryzyko kar;
- pracownicy korzystają z poczty służbowej, VPN i chmury bez jasnych zasad — nikt nie wie, kto ma dostęp do czego;
- masz klientów korporacyjnych lub instytucje publiczne, które pytają o zabezpieczenia w ankietach i umowach;
- doszło do incydentu: phishing, zainfekowany komputer, przejęte konto, nieautoryzowany przelew;
- działasz w obszarze podlegającym regulacjom (finanse, ochrona zdrowia, usługi cyfrowe, infrastruktura krytyczna) — wtedy wymagania są narzucone z zewnątrz;
- firma rośnie, a decyzje o dostępie i uprawnieniach nadal podejmuje się „na telefon”.
Jeśli żaden z tych punktów nie występuje, pełny audyt może być przedwczesny. Lepiej zacząć od przeglądu podstaw i wrócić do tematu przy zmianie skali działalności.
Wariant minimalny i rozszerzony — co realnie obejmuje
Zakres prac da się sensownie stopniować. Poniżej typowy podział, który porządkuje decyzję o budżecie i czasie zaangażowania zespołu.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | lista kluczowych systemów, kont i urządzeń | pełna mapa zasobów z właścicielami i klasyfikacją danych |
| Dostępy | przegląd kont administracyjnych, wdrożenie MFA na poczcie i VPN | model uprawnień oparty na rolach, przeglądy okresowe, zarządzanie kontami uprzywilejowanymi |
| Kopie zapasowe | sprawdzenie, czy backup istnieje i da się odtworzyć | polityka retencji, kopie offline, regularne testy odtwarzania |
| Poczta i phishing | konfiguracja SPF, DKIM, DMARC, podstawowe filtry | symulacje phishingowe, procedura zgłaszania podejrzanych wiadomości |
| Reagowanie na incydenty | krótka instrukcja „co robić, gdy coś się dzieje” z kontaktami | procedury eskalacji, gotowość do zgłoszeń, ćwiczenia scenariuszowe |
| Dokumentacja | notatka z ryzykami i priorytetami | polityki bezpieczeństwa, rejestry, materiał do audytu zgodności |
Wariant minimalny zwykle zajmuje dni, nie miesiące, i nie wymaga zatrudniania nowych osób. Rozszerzony ma sens, gdy trzeba udowodnić określony poziom kontroli — klientowi, audytorowi lub regulatorowi.
Ryzyka, które łatwo pominąć
Najczęstsze problemy nie wynikają z braku zaawansowanych narzędzi, tylko z decyzji organizacyjnych:
- Kopie zapasowe bez testu odtworzenia. Backup, którego nikt nie odtworzył, jest obietnicą, nie zabezpieczeniem.
- Uprawnienia „na zawsze”. Konta byłych pracowników i zewnętrznych wykonawców aktywnе po zakończeniu współpracy to otwarte drzwi.
- Dokumentacja bez właściciela. Polityka bezpieczeństwa, której nikt nie czyta i nie aktualizuje, nie chroni przed niczym.
- MFA tylko na części usług. Atakujący wybierze najsłabszy punkt — często konto pocztowe lub panel dostawcy.
- Brak procedury na incydent. W panice ludzie podejmują złe decyzje: wyłączają dowody, płacą okup, nie zgłaszają zdarzenia w terminie.
- Bezpieczeństwo kupowane „na sztuki”. Kolejne narzędzia bez spójnej konfiguracji zwiększają koszt utrzymania, a nie poziom ochrony.
Jak wybierać wykonawcę i o co pytać
Dobra oferta jest konkretna i zawiera zakres, a nie listę haseł. Zwróć uwagę na to, czy wykonawca najpierw pyta o Twoje systemy i procesy, zanim zaproponuje rozwiązania. Kryteria, które warto sprawdzić:
- czy potrafi wskazać, co dokładnie dostarczy — raport, konfigurację, procedurę, szkolenie;
- czy oddziela prace jednorazowe od stałego utrzymania i jasno podaje stawki;
- czy ustala, kto po stronie firmy będzie odbierał prace i podejmował decyzje;
- czy przekazuje wiedzę zespołowi, a nie tylko „robi za Was”;
- czy nie obiecuje pełnego bezpieczeństwa ani konkretnych wyników — to sygnał ostrzegawczy.
Pytania techniczne, na które warto usłyszeć konkretną odpowiedź:
- Jak sprawdzicie, czy kopie zapasowe faktycznie działają?
- Jak zarządzacie hasłami i kontami uprzywilejowanymi?
- Czy MFA obejmie pocztę, VPN, chmurę i panel dostawcy hostingu?
- Jak wygląda procedura na wypadek phishingu — kto dzwoni, kto decyduje, w jakim czasie?
- Czy testujecie konfigurację poczty (SPF, DKIM, DMARC) i jak sprawdzacie efekty?
- Jak dokumentujecie zmiany i kto ma do nich dostęp po zakończeniu prac?
- Jakie dane będziecie przetwarzać i na jakiej podstawie?
Na koniec warto ustalić punkt startowy: krótki przegląd obecnego stanu, lista trzech–pięciu priorytetów i termin ich wdrożenia. To mniej efektowne niż duży audyt, ale zwykle szybciej przekłada się na mniejsze ryzyko — również dla firm działających na Pradze Południowej i w innych częściach Warszawy, gdzie tempo zmian w IT bywa wysokie.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
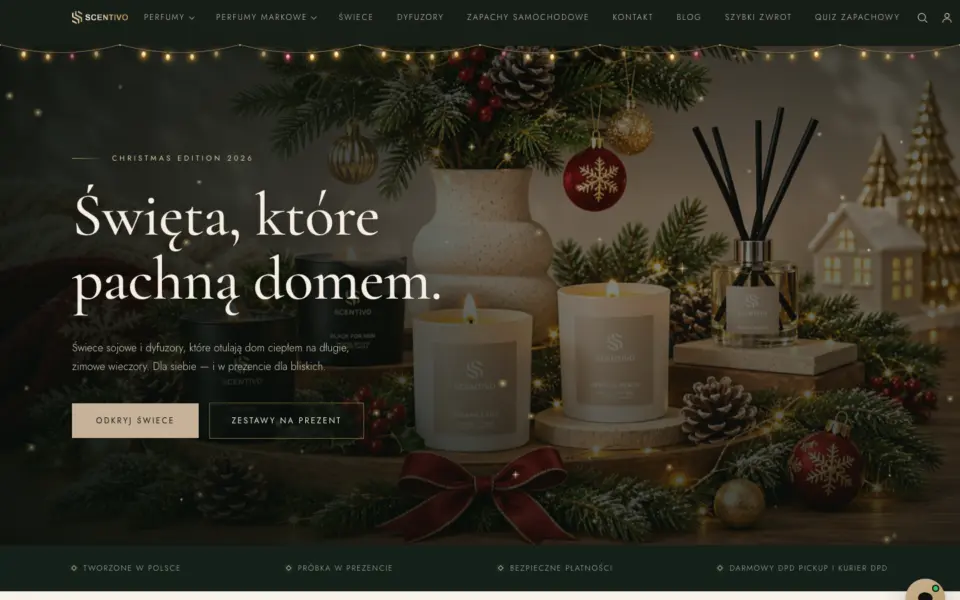 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
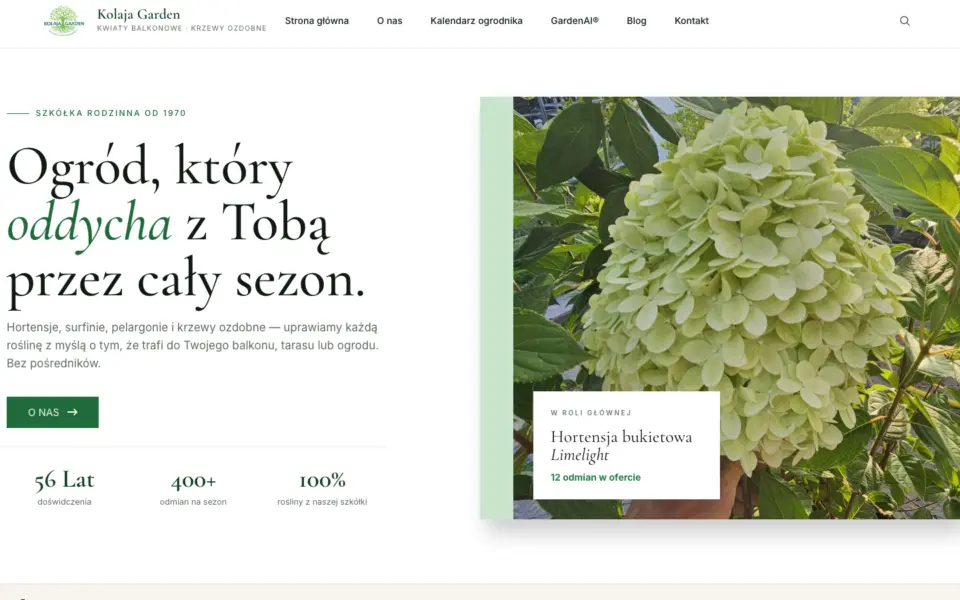 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
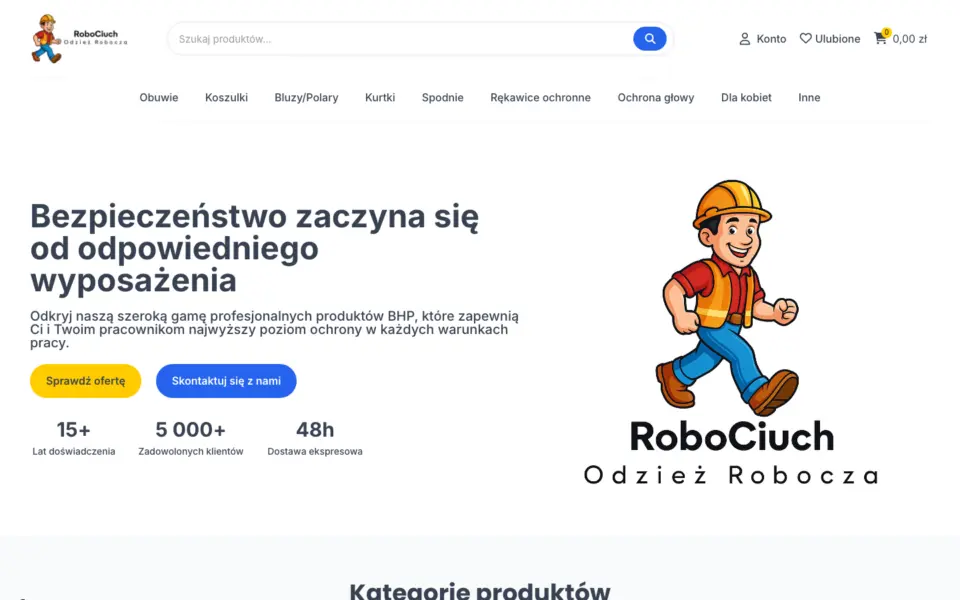 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.