
Cyberbezpieczeństwo dla firm · Praga Północ
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Praga Północ i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy faktycznie ma sens
Nie każda firma potrzebuje od razu pełnego audytu i całodobowego monitoringu. Sensowny punkt wyjścia to odpowiedź na pytanie, co realnie może zatrzymać Twoją działalność. Cyberbezpieczeństwo przestaje być abstrakcją, gdy spełniasz choć jeden z poniższych warunków:
- przetwarzasz dane osobowe lub dane klientów w systemach dostępnych z internetu,
- pracownicy korzystają z poczty i haseł bez zarządzania dostępem (współdzielone konta, brak MFA),
- prowadzisz rozliczenia, płatności lub wystawiasz faktury z systemu,
- masz zobowiązania umowne z kontrahentem, który wymaga potwierdzenia zabezpieczeń,
- działasz w obszarze objętym NIS2 lub jesteś podwykonawcą podmiotu objętego tymi wymogami,
- straciłeś już kiedyś dostęp do poczty, plików lub zostałeś poproszony o zapłatę okupu.
Warto też uczciwie przyznać, kiedy usługa ma mniejszy sens: firma jednoosobowa bez serwerów i bez danych klientów zwykle zyska więcej na uporządkowaniu haseł, kopii zapasowej i aktualizacji niż na rozbudowanym monitoringu. Dobry wykonawca powie to wprost, zamiast sprzedawać największy pakiet.
Wariant minimalny i rozszerzony: co realnie zawierają
Różnica między wariantami nie polega na liczbie raportów, a na tym, czy reagujesz na zdarzenia, czy tylko je widzisz. Poniżej praktyczne porównanie zakresów, które warto ustalić przed podpisaniem umowy.
| Zakres | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Wykaz urządzeń, kont i systemów, które mają dostęp do danych | To samo plus mapa przepływu danych i zależności między systemami |
| Dostępy | MFA na poczcie i systemach krytycznych, porządki w kontach | Zarządzanie tożsamością, zasady uprawnień, proces odbierania dostępów |
| Kopie zapasowe | Regularny backup z testem odtworzenia | Backup z retencją, kopią poza siecią i udokumentowanym czasem odtworzenia |
| Monitoring | Alerty o logowaniach i krytycznych błędach | Monitoring zdarzeń z reakcją i eskalacją w ustalonym czasie |
| Reakcja na incydent | Procedura „co robić” i kontakt do wykonawcy | Gotowy plan reakcji z rolami, ćwiczeniem i wsparciem w zdarzeniu |
| Dokumentacja | Krótka nota o zabezpieczeniach i zasadach | Polityki, rejestry i materiały pod wymogi kontrahentów lub regulacji |
Wariant minimalny ma sens jako pierwszy etap i punkt odniesienia. Rozszerzony warto rozważyć, gdy masz wielu pracowników z dostępem do danych, systemy wystawione publicznie albo zobowiązania wobec klientów instytucjonalnych. Nie kupuj rozszerzenia, zanim nie ustalisz, kto odbierze alert w niedzielę o 3:00 — bez tej odpowiedzi monitoring zamienia się w koszt bez reakcji.
Ryzyka, o których warto wiedzieć przed startem
Najczęstsze problemy nie wynikają z braku narzędzi, a z niejasnych ustaleń. Zanim podpiszesz umowę, sprawdź te punkty:
- Zakres dostępu wykonawcy. Im szersze uprawnienia, tym większe zaufanie musi być. Ustal, kto ma dostęp administracyjny, jak jest uwierzytelniany i czy może być ograniczony czasowo.
- Odpowiedzialność za incydent. Monitoring nie oznacza, że wykonawca przejmuje skutki ataku. Sprawdź, co dokładnie gwarantuje umowa: czas reakcji, kanał zgłoszenia, zakres wsparcia.
- Fałszywe alarmy. Monitoring bez dostrojenia generuje setki powiadomień, które po miesiącu przestają być czytane. Zapytaj, jak wygląda proces ograniczania szumu.
- Zależność od jednego dostawcy. Ustal, w jakim formacie otrzymasz dokumentację i konfiguracje, żeby nie być zablokowanym przy zmianie wykonawcy.
- Zakres prawny. Jeżeli firma musi spełniać wymogi regulacyjne, potrzebny jest ktoś, kto rozumie obowiązki sprawozdawcze, a nie tylko konfigurację narzędzi.
Osobna kwestia to kopie zapasowe. Backup, którego nigdy nie odtworzono, jest obietnicą, nie zabezpieczeniem. Test odtworzenia powinien być elementem wdrożenia, a nie dodatkiem do oferty.
Kryteria wyboru wykonawcy i pytania, które warto zadać
Rynek usług cyberbezpieczeństwa jest zróżnicowany: od firm konfigurujących narzędzia po doradców wspierających w wymogach regulacyjnych. Wybór zależy od tego, czego naprawdę potrzebujesz. W Praga Północ i w całej Warszawie wykonasz wiele usług zdalnie, więc lokalizacja nie powinna być głównym kryterium — ważniejsze są kompetencje i jasność oferty.
Poniższe pytania pomagają odróżnić konkretną propozycję od ogólnej prezentacji.
- Jak wygląda pierwszy tydzień pracy — co dostarczycie na koniec i w jakiej formie?
- Kto konkretnie będzie reagować na alerty i w jakim czasie, także poza godzinami pracy?
- Jakie narzędzia zostaną wdrożone i czy będą należeć do mojej firmy, czy do Państwa?
- Jak mierzycie skuteczność — po liczbie wykrytych zdarzeń, czasie reakcji, czy odsetku fałszywych alarmów?
- Czy pomożecie przygotować dokumentację, jeśli kontrahent lub regulator o nią poprosi?
- Jak wygląda zakończenie współpracy: co przekazujecie i w jakiej formie?
- Czy w ofercie jest test odtworzenia kopii zapasowej?
Dobry sygnał to wykonawca, który pyta o Twoje systemy i procesy, zanim przedstawi wycenę, oraz potrafi wskazać, czego nie warto teraz wdrażać. Zły sygnał to gotowy pakiet bez pytania o skalę firmy i odpowiedź „wszystko jest w umowie”.
Praktyczna zasada: zacznij od tego, co ogranicza największe ryzyko przy najmniejszym wysiłku operacyjnym — dostępów, kopii zapasowych i procedury reakcji. Rozbudowę zakresu dokładaj wtedy, gdy masz kogoś, kto realnie obsłuży to, co zostanie wdrożone.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
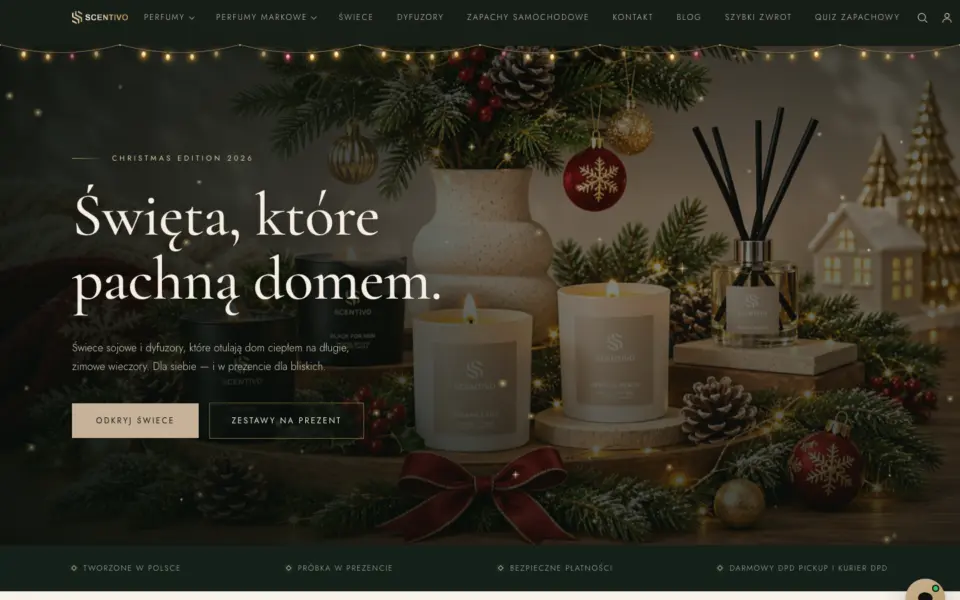 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
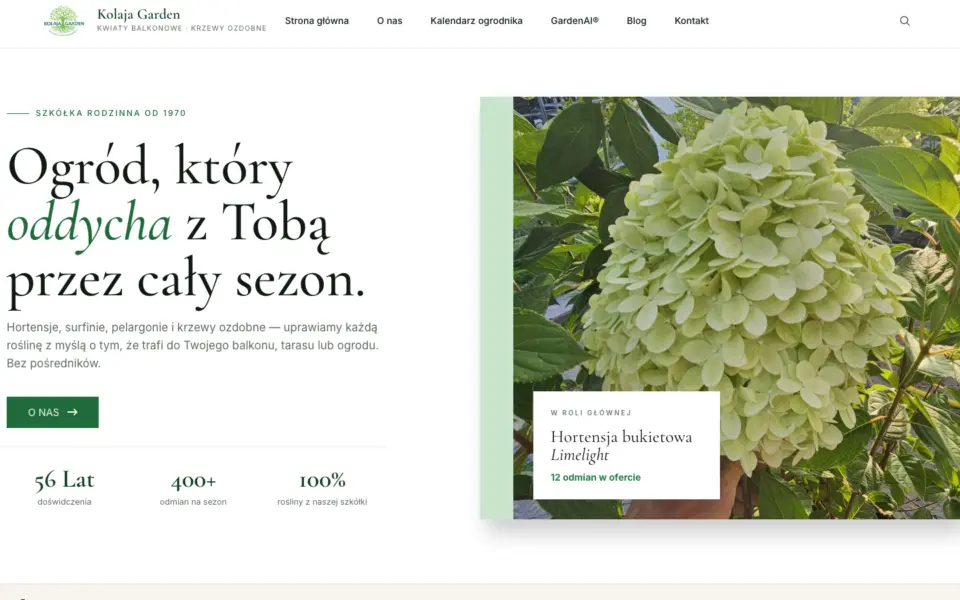 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
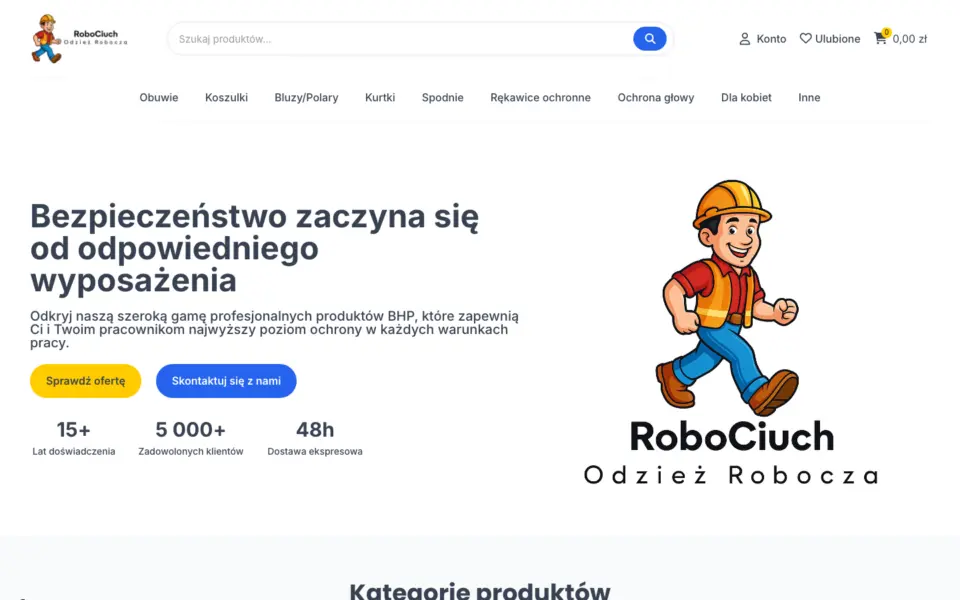 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.