
Cyberbezpieczeństwo dla firm · Piotrków Trybunalski
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Piotrków Trybunalski i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma sens, a kiedy to zbędny wydatek
Cyberbezpieczeństwo nie jest usługą, którą „wypada” mieć. Ma sens wtedy, gdy istnieje realne ryzyko, że utrata danych, dostępów albo ciągłości działania zatrzyma firmę lub narazi ją na odpowiedzialność wobec klientów i kontrahentów.
Z praktyki warto zacząć od trzech pytań: gdzie trzymacie dane, kto ma do nich dostęp i co się stanie, jeśli w poniedziałek rano nikt nie zaloguje się do systemu. Jeśli odpowiedź brzmi „nie wiemy” lub „jakoś to odtworzymy”, to sygnał, że potrzebujecie przynajmniej uporządkowania podstaw.
Z drugiej strony, jeśli firma to jednoosobowa działalność z pocztą na publicznym dostawcy, jednym laptopem i bez danych klientów poza fakturami, pełny audyt bezpieczeństwa będzie przerostem formy. Sensowna jest wtedy krótka konsultacja i checklista podstawowych zabezpieczeń.
Sygnały, że nie warto odkładać tematu
- Przetwarzacie dane osobowe w większej skali – klientów, pacjentów, pracowników, kandydatów.
- Korzystacie z systemów, których przestój blokuje sprzedaż, produkcję albo obsługę zgłoszeń.
- Macie dostęp do środków płatniczych, danych bankowych albo integracji z systemami klientów.
- Pracujecie zdalnie lub z podwykonawcami, którzy logują się do waszych zasobów.
- Dostaliście wymagania bezpieczeństwa w umowie, przetargu lub od ubezpieczyciela.
- Korzystacie z chmury, ale nie wiecie, kto ma uprawnienia administratora i jak są nadawane.
Wariant minimalny i rozszerzony – co realnie obejmuje każdy z nich
Zakres prac powinien wynikać z ryzyka, a nie z cennika. Poniżej rozbicie na dwie sensowne opcje, które można traktować jako punkt odniesienia w rozmowie z wykonawcą.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Lista urządzeń, kont i systemów krytycznych | Rejestr zasobów z właścicielami i klasyfikacją danych |
| Dostępy | Weryfikacja kont administratorów, wyłączenie zbędnych | Polityka haseł, MFA, proces nadawania i odbierania uprawnień |
| Kopie zapasowe | Sprawdzenie, czy backup istnieje i czy da się z niego odtworzyć dane | Harmonogram, kopie offline, regularne testy odtworzenia |
| Urządzenia i sieć | Aktualizacje, firewall, podstawowa higiena stacji roboczych | Segmentacja sieci, monitoring, zarządzanie urządzeniami |
| Ludzie | Krótka instrukcja postępowania z podejrzanymi wiadomościami | Szkolenie z phishingu i procedura zgłaszania incydentów |
| Dokumentacja | Notatka z luk i priorytetów | Polityki, procedury, plan reagowania na incydenty |
Wariant minimalny zwykle wystarcza firmom, które dopiero porządkują podstawy. Rozszerzony ma sens, gdy macie wiele systemów, pracowników z szerokim dostępem albo wymagania zewnętrzne, które trzeba udokumentować. Nie każde wdrożenie musi od razu obejmować monitoring 24/7 – czasem lepiej domknąć luki i wrócić do tematu za kilka miesięcy.
Ryzyka, o których warto wiedzieć zanim podpiszecie umowę
Najczęstszy problem to nie brak narzędzi, tylko brak decyzji. Firma kupuje system, którego nikt nie konfiguruje, albo wdraża politykę, której zespół nie zna. Efekt jest gorszy niż stan wyjściowy, bo pojawia się złudzenie bezpieczeństwa.
- Zakres bez priorytetów. Raport z 80 stronami rekomendacji, z których nikt nie wie, co zrobić w pierwszej kolejności.
- Brak właściciela po stronie firmy. Jeśli nikt wewnątrz nie odpowiada za temat, wdrożenie się rozmywa.
- Zbyt szerokie uprawnienia. Każdy ma konto administratora „bo tak było szybciej”.
- Backup, którego nikt nie testował. Kopia istnieje, ale odtworzenie danych trwa dłużej niż akceptowalny przestój.
- Ignorowanie czynnika ludzkiego. Techniczne zabezpieczenia nie zadziałają, jeśli zespół klika w linki bez zastanowienia i nie zgłasza podejrzanych sytuacji.
- Brak procedury reakcji. W momencie incydentu liczy się to, kto dzwoni, do kogo i w jakiej kolejności.
Jak wybrać wykonawcę i o co pytać na spotkaniu
Dobra oferta jest konkretna: mówi, co zostanie sprawdzone, co dostaniecie na wyjściu i kto po stronie wykonawcy za co odpowiada. Unikajcie ogólnych deklaracji o „holistycznym podejściu” bez wskazania metod i zakresu.
Pytania, które warto zadać, zanim podejmiecie decyzję:
- Jak wygląda zakres pierwszego etapu i co dokładnie dostaniemy w raporcie?
- Czy testy są wykonywane na środowisku produkcyjnym, czy na kopii – i jakie to ma konsekwencje?
- Jakie narzędzia będą użyte i czy wymagają instalacji agenta na naszych urządzeniach?
- Kto odpowiada za wdrożenie poprawek – wykonawca czy nasz zespół IT?
- Jak mierzycie efekt i po czym poznamy, że luki zostały domknięte?
- Jak wygląda wsparcie w przypadku incydentu poza godzinami pracy?
- Czy dane, do których uzyskacie dostęp, są przetwarzane zgodnie z umową powierzenia i gdzie są przechowywane?
- Jakie macie doświadczenie z firmami o podobnej skali i systemach, nie tylko „z rynku”?
W Piotrkowie Trybunalskim wiele firm pracuje z wykonawcami zdalnymi, co jest normalne przy tego typu usługach. Kluczowe jest nie miejsce siedziby, ale jasny zakres, odpowiedzialność i komunikacja. Jeśli potrzebujecie rozmowy na miejscu, sprawdźcie, czy wykonawca realnie bywa u was na spotkaniach, a nie tylko deklaruje gotowość.
Na koniec: cyberbezpieczeństwo to proces, nie jednorazowy projekt. Nawet skromny, ale konsekwentnie utrzymywany zestaw zabezpieczeń daje więcej niż ambitny plan wdrożony w połowie.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
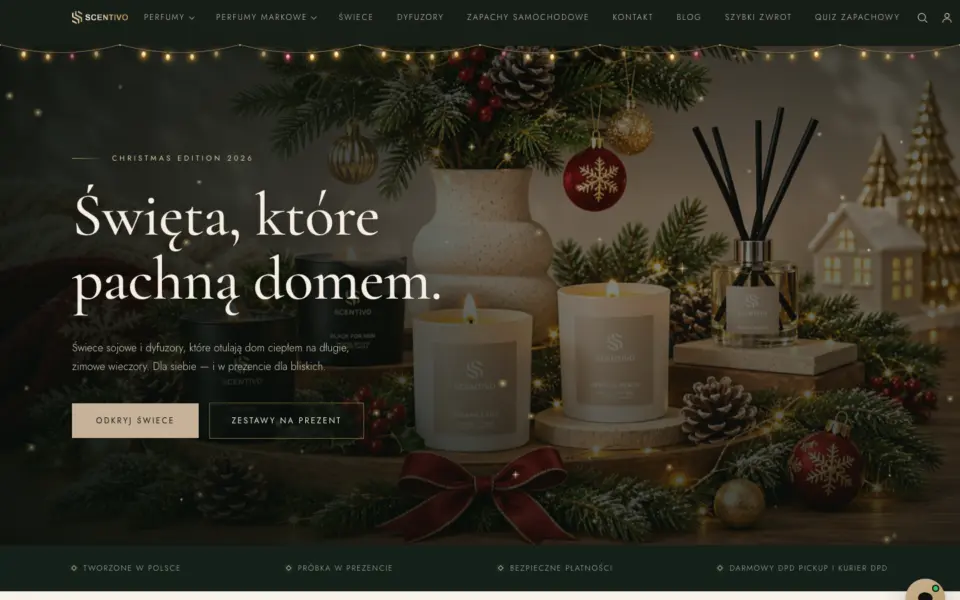 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
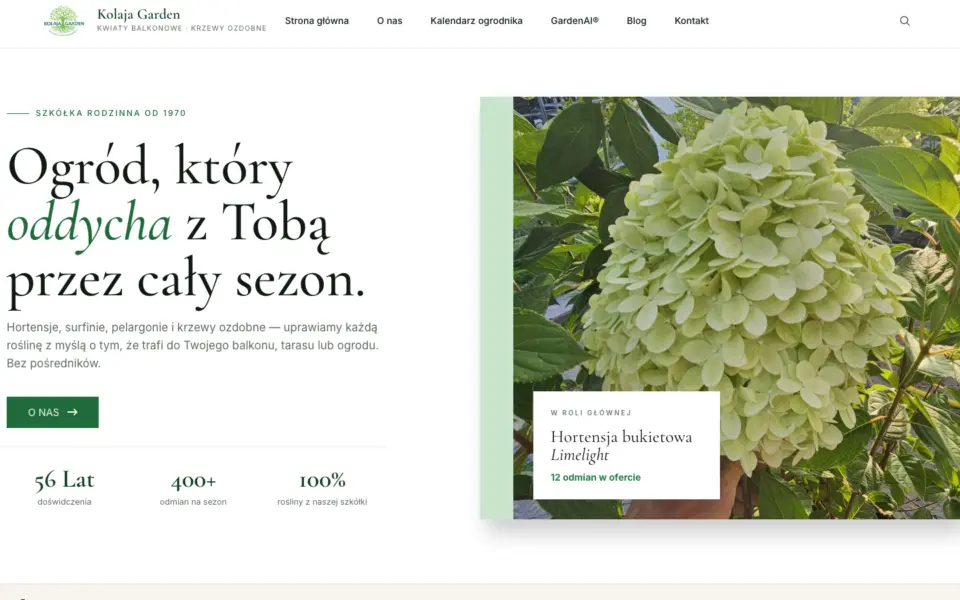 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
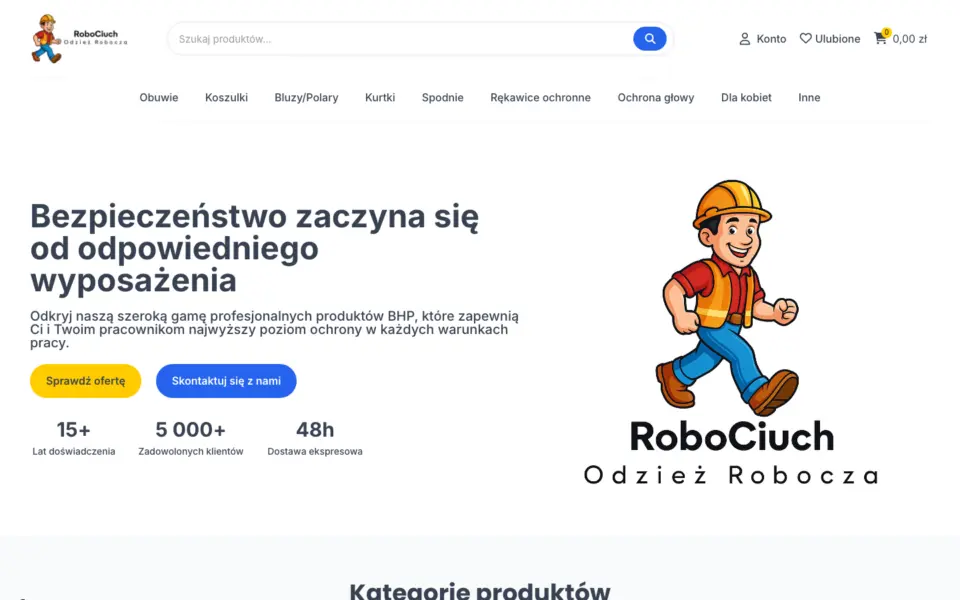 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.