
Cyberbezpieczeństwo dla firm · Ochota
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Ochota i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma sens, a kiedy to zbędny wydatek
Cyberbezpieczeństwo nie jest usługą, którą „wypada” mieć. Ma sens wtedy, gdy istnieje realny majątek do ochrony: dane osobowe i finansowe, systemy, od których zależy ciągłość pracy, albo zobowiązania umowne i regulacyjne wobec kontrahentów.
Najczęstsze sygnały, że warto działać już teraz:
- firma przetwarza dane osobowe w skali, w której wyciek oznacza obowiązki zgłoszeniowe i ryzyko kar,
- przychody zależą od dostępności jednego systemu — sklepu, ERP, aplikacji produkcyjnej,
- pracownicy pracują zdalnie lub korzystają z urządzeń prywatnych,
- kontrahent lub ubezpieczyciel wymaga potwierdzenia stosowania zabezpieczeń,
- doszło do incydentu, który udało się „cudem” opanować wewnętrznie.
Z drugiej strony — dla jednoosobowej działalności bez własnej infrastruktury i bez danych klientów w systemach pełny audyt bezpieczeństwa będzie kosztowny i mało użyteczny. W takim przypadku wystarczy uporządkowanie podstaw: hasła, uwierzytelnianie dwuskładnikowe, kopie zapasowe i higiena poczty.
Wariant minimalny i rozszerzony — co realnie obejmuje każdy z nich
Zakres prac można stopniować, ale podział powinien być jasny od pierwszej rozmowy. Poniżej typowe różnice.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Lista kluczowych systemów i urządzeń | Pełna mapa zasobów, przepływów danych i uprawnień |
| Ocena ryzyka | Przegląd najważniejszych zagrożeń | Ustrukturyzowana analiza ryzyka z priorytetami |
| Dostępy | MFA, polityka haseł, przegląd kont administratorów | Zarządzanie tożsamościami, zasada minimalnych uprawnień |
| Kopie zapasowe | Weryfikacja, czy backupy działają i są odtwarzalne | Strategia 3-2-1, testy odtworzenia, ochrona offsite |
| Monitoring | Podstawowe logi i alerty o nietypowych logowaniach | Centralny zbiór logów, korelacja zdarzeń, procedura reakcji |
| Dokumentacja | Krótka instrukcja postępowania przy incydencie | Polityki, procedury, plany ciągłości działania |
Wariant minimalny zwykle wystarcza firmom do kilkudziesięciu osób bez własnego działu IT. Rozszerzony ma sens, gdy dane są szczególnie wrażliwe, systemy krytyczne dla produkcji lub gdy wymaga tego umowa z większym klientem.
Ryzyka, o których warto wiedzieć przed startem
Cyberbezpieczeństwo to dziedzina, w której łatwo kupić „poczucie bezpieczeństwa” zamiast realnej poprawy sytuacji. Kilka typowych pułapek:
- Zakup narzędzi bez wdrożenia. Licencja na system EDR czy SIEM nie chroni sama z siebie — potrzebne są konfiguracja, reguły i osoba, która reaguje na alerty.
- Audyt bez planu naprawczego. Raport z listą 200 uwag, którego nikt nie realizuje, to koszt bez efektu. Warto ustalić, kto, kiedy i w jakiej kolejności zajmie się wnioskami.
- Kopie zapasowe, których nie da się odtworzyć. Backup bez testu odtworzenia nie jest backupem. To najczęstszy problem ujawniany dopiero po incydencie.
- Nieaktualna dokumentacja. Procedury sprzed dwóch lat, opisujące systemy, których już nie ma, mogą zaszkodzić bardziej niż ich brak.
- Brak przypisania odpowiedzialności. Jeśli nie wiadomo, kto odbiera telefon w niedzielę po naruszeniu, żadna technologia tego nie zastąpi.
Ryzykiem jest też zbyt szeroki zakres na start. Lepiej domknąć najważniejsze luki w ciągu kilku tygodni niż prowadzić półroczny projekt, w trakcie którego podstawowe problemy pozostają otwarte.
Jak wybrać wykonawcę i o co go zapytać
Dobry wykonawca cyberbezpieczeństwa pyta o Twoje systemy, zanim zaproponuje rozwiązania. Jeśli pierwszy kontakt to gotowa oferta „pakietu bezpieczeństwa” bez rozpoznania, to sygnał ostrzegawczy. Warto też sprawdzić, czy firma potrafi pokazać konkretny zakres kompetencji — bez ujawniania nazw klientów wystarczy opis metod i standardów, na których pracuje.
Pytania techniczne, które warto zadać na etapie wyboru:
- Jak wygląda pierwszy etap prac i jakie informacje muszę przygotować?
- Kto konkretnie będzie realizował prace i jakie ma doświadczenie w systemach, których używam?
- Czy w ramach umowy otrzymam test odtworzenia kopii zapasowych?
- Jak raportujecie wyniki — czy dostaję listę priorytetów z szacowanym nakładem, czy tylko ogólne wnioski?
- Czy pomagacie we wdrożeniu poprawek, czy zakres kończy się na rekomendacjach?
- Jak wygląda reakcja na incydent — czy jest dyżur, jakie są godziny i czas reakcji?
- Na jakich standardach opieracie ocenę ryzyka (np. ISO/IEC 27001, NIST, wytyczne krajowe)?
- Jak zabezpieczacie powierzone dane w trakcie prac — kto ma do nich dostęp i na jak długo?
- Czy po zakończeniu projektu zostaje w firmie dokumentacja pozwalająca samodzielnie utrzymać poziom zabezpieczeń?
Warto też zapytać o scenariusz odwrotny: co się stanie, jeśli w trakcie prac ujawniony zostanie poważny incydent — czy wykonawca ma procedurę postępowania i czy jest gotowy współpracować z Twoim prawnikiem lub zespołem IT. Odpowiedź na to pytanie zwykle mówi więcej niż cała oferta.
Dla firm z Ochoty i okolic oznacza to zwykle jedno: wybór wykonawcy powinien zależeć od jakości pytań, jakie zadaje na starcie, a nie od liczby pozycji w cenniku.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
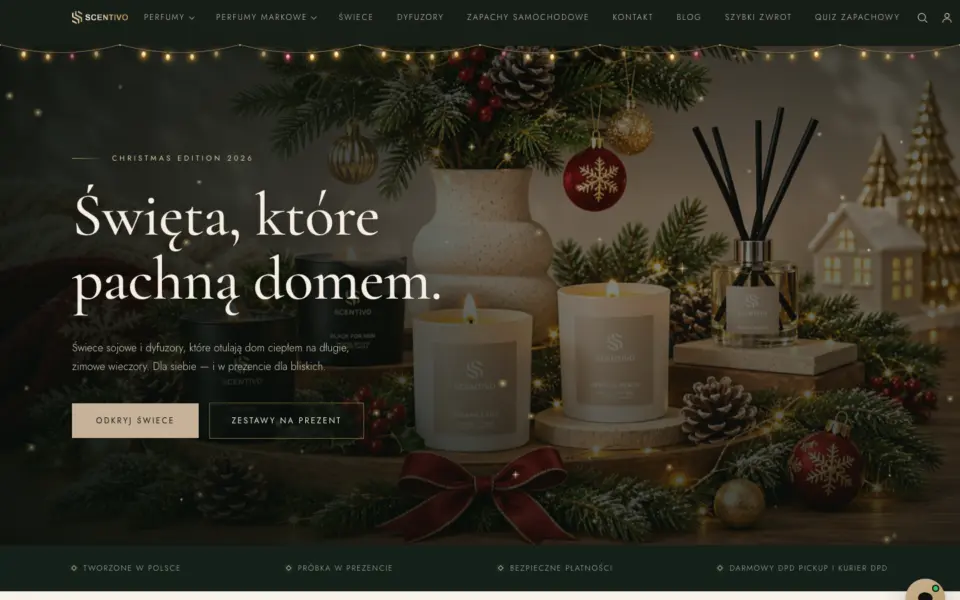 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
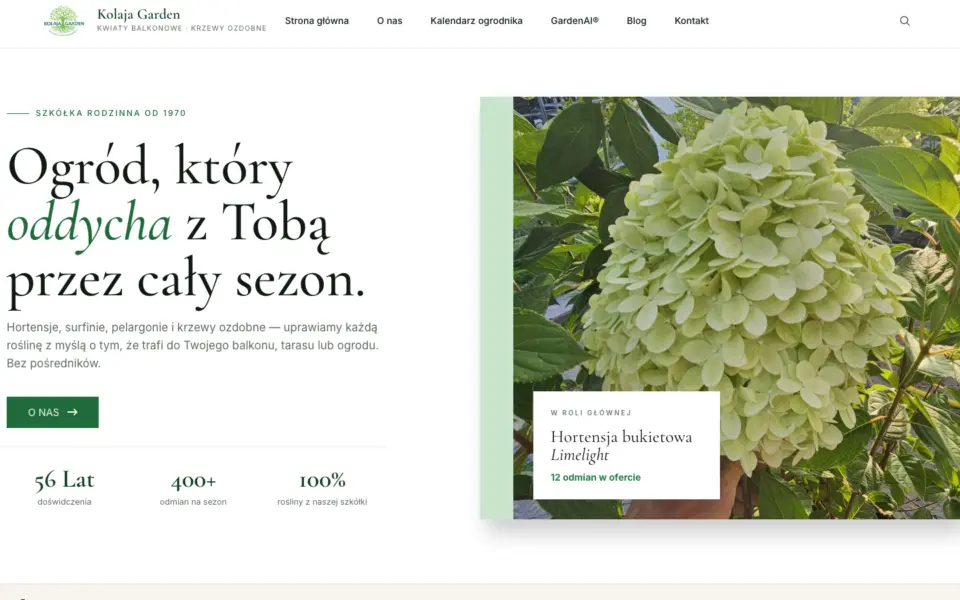 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
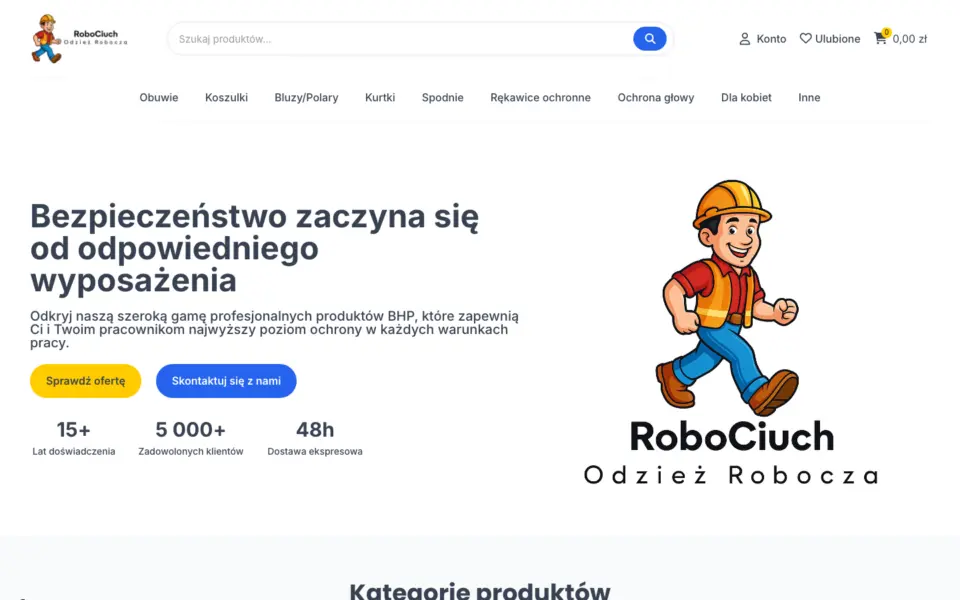 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.