
Cyberbezpieczeństwo dla firm · Łomża
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Łomża i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma realny sens
Cyberbezpieczeństwo nie jest produktem, który „się wdraża” i odkłada na półkę. To zestaw decyzji technicznych i organizacyjnych, które powinny odpowiadać na konkretne ryzyka. Najczęściej usługa zewnętrznego wsparcia ma sens w czterech sytuacjach:
- firma przetwarza dane osobowe, dane klientów lub informacje handlowe, których wyciek oznacza realny problem prawny i wizerunkowy,
- działa infrastruktura, od której zależy ciągłość przychodów — sklep, system ERP, poczta firmowa, dostęp zdalny,
- w firmie nie ma osoby odpowiedzialnej za bezpieczeństwo IT i nikt nie ma czasu na bieżące utrzymywanie tego obszaru,
- pojawiają się wymagania zewnętrzne: RODO, umowy z kontrahentami, audyty, ubezpieczenie cyber, przetargi.
Jeśli firma ma kilku pracowników, jednego laptopa i dysk w chmurze, zwykle wystarczy uporządkowanie podstaw. Jeśli macie kilkanaście stacji, serwer, kilka kont e-mail z dostępem do finansów i pracowników zdalnych — rozmowa o wsparciu jest uzasadniona. W Łomży i w podobnych miastach najczęściej problemem nie jest brak narzędzi, ale brak czasu i właściciela tematu.
Wariant minimalny i rozszerzony — co faktycznie się różni
Zakresy „podstawowy” i „pełny” bywają mylące, bo każdy dostawca definiuje je inaczej. Poniższa tabela pokazuje różnicę w praktyce, a nie w nazwie pakietu.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Lista urządzeń, kont i systemów z dostępem do danych | Inwentaryzacja z właścicielami zasobów i klasyfikacją danych |
| Dostępy | Uporządkowanie kont administratora, wyłączenie nieużywanych | Zasada minimalnych uprawnień, MFA, procedura przyjęć i odejść pracowników |
| Kopie zapasowe | Sprawdzenie, czy backup istnieje i da się z niego odtworzyć dane | Harmonogram, kopie offline, regularne testy odtwarzania |
| Aktualizacje i luki | Podstawowy plan aktualizacji systemów i oprogramowania | Zarządzanie łatkami, monitorowanie podatności, priorytetyzacja |
| Reagowanie | Lista kontaktów i prosty scenariusz na wypadek incydentu | Procedura reagowania, role, kanały eskalacji, ćwiczenie scenariusza |
| Dokumentacja | Notatka z wnioskami i lista zadań | Polityki, rejestry, dokumentacja zgodna z wymaganiami RODO |
Wariant minimalny to zwykle kilka tygodni pracy i realne domknięcie największych dziur. Rozszerzony to proces ciągły — sensowny, gdy firma rośnie, ma więcej systemów lub podlega regularnym audytom. Nie warto kupować wariantu rozszerzonego, jeśli nie ma kto w firmie egzekwować ustaleń. Najczęstszy błąd to dokumentacja, która nie przekłada się na czyjeś obowiązki.
Ryzyka, o których warto wiedzieć przed podpisaniem umowy
- „Bezpieczeństwo” bez właściciela. Jeśli po stronie firmy nikt nie odpowiada za wdrożenie zaleceń, audyt kończy się raportem w szufladzie.
- Zakres bez granic. Usługa „całodobowego monitoringu” bez jasno zdefiniowanych systemów i godzin reakcji daje złudne poczucie ochrony.
- Brak testu odtwarzania backupu. Kopia, której nigdy nie odtworzono, nie jest kopią — to założenie, nie zabezpieczenie.
- Nadmiar narzędzi. Wdrożenie kilku platform bez konfiguracji i przeszkolenia zespołu zwiększa liczbę alertów, a nie poziom bezpieczeństwa.
- Dostęp wykonawcy do wszystkiego. Zewnętrzny partner powinien mieć dostęp ograniczony do zakresu i możliwy do odebrania w każdej chwili.
- Brak jasnej odpowiedzialności. Umowa powinna rozdzielać, kto odpowiada za konfigurację, kto za decyzje, a kto za reakcję w trakcie incydentu.
Cyberbezpieczeństwo rzadko zawodzi z powodu jednego spektakularnego ataku. Dużo częściej wynika z nieaktualnego systemu, konta bez MFA i pliku, który ktoś otworzył w pośpiechu.
Jak wybrać wykonawcę i o co zapytać na spotkaniu
Dobra rozmowa z dostawcą powinna być techniczna, nie marketingowa. Pytania, które warto zadać:
- Jak wygląda inwentaryzacja na starcie — kto dostarcza listę urządzeń, kont i systemów?
- Jakie konkretnie systemy obejmuje monitoring i jakie są godziny reakcji w umowie?
- Czy testujecie odtwarzanie z kopii zapasowych i jak często? Kto za to odpowiada?
- Jak zarządzacie dostępem do naszych systemów — czy jest MFA, jak wygląda odbieranie dostępu?
- Co dostajemy na koniec — lista zadań, raport, dokumentacja? Kto i kiedy ma ją wdrożyć?
- Jak raportujecie incydenty i czy pokażecie przykład takiego raportu?
- Kto po Waszej stronie jest odpowiedzialny za nasze środowisko i jak wygląda eskalacja poza godzinami pracy?
- Czy pomożecie przygotować firmę do audytu lub wymagań RODO, czy to osobna usługa?
Warto też zapytać o doświadczenie w firmach o podobnej skali i infrastrukturze — nie musi to być ta sama branża, ale podobny poziom złożoności. Jeśli dostawca nie potrafi w kilku zdaniach opisać, co zrobi w pierwszym tygodniu, prawdopodobnie nie ma gotowego procesu.
Na koniec: cyberbezpieczeństwo to nie jednorazowy projekt, a utrzymanie. Umowa powinna więc jasno mówić, co dzieje się po wdrożeniu — kto aktualizuje ustalenia, kto reaguje na alerty i jak często wracacie do tematu.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
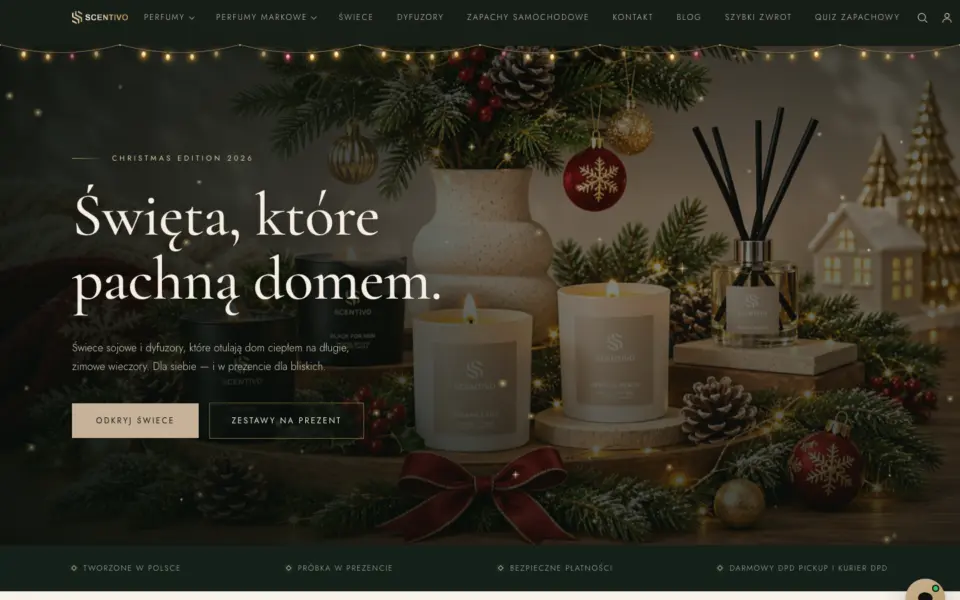 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
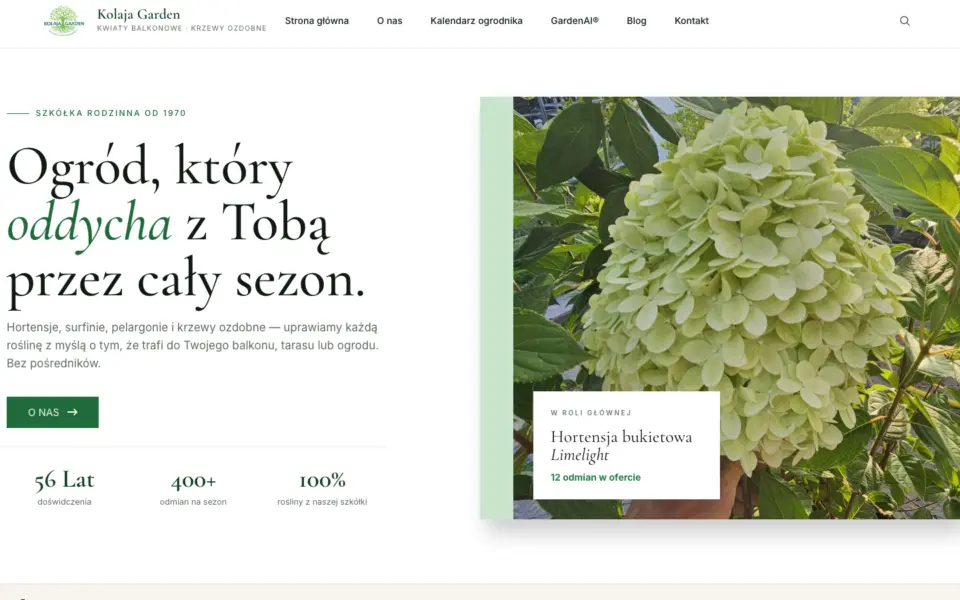 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
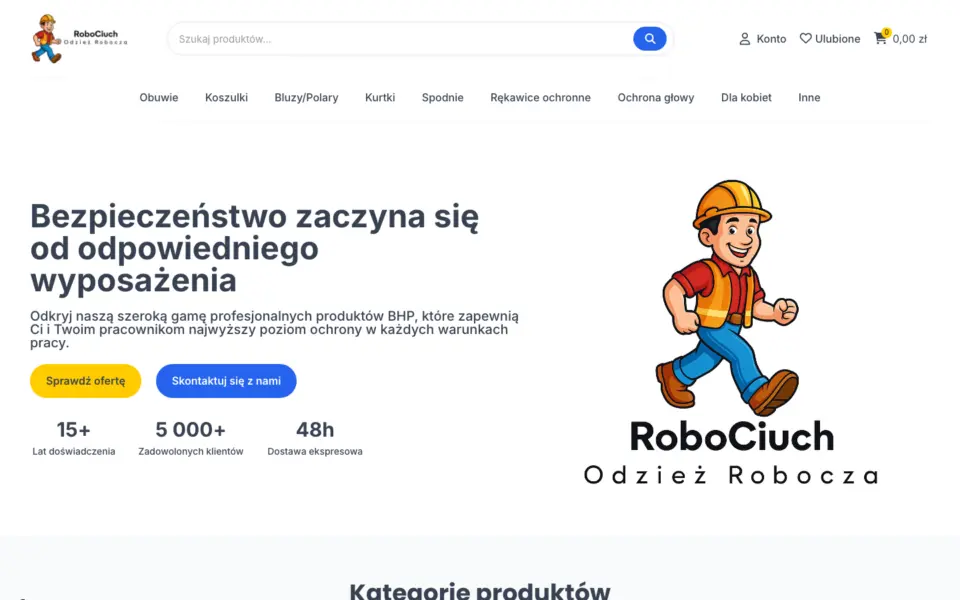 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.