
Cyberbezpieczeństwo dla firm · Kalisz
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Kalisz i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma realny sens
Bezpieczeństwo IT nie jest usługą, którą „wypada” mieć. Ma sens wtedy, gdy da się wskazać konkretne ryzyko i konkretną szkodę, której chcecie uniknąć.
Najczęstsze sytuacje, w których warto zacząć od audytu i uporządkowania podstaw:
- przetwarzacie dane osobowe lub dane klientów i podlegacie RODO — wyciek oznacza nie tylko karę, ale też obowiązki zgłoszeniowe i utratę zaufania,
- prowadzicie płatności online, wystawiacie faktury, macie dostęp do środków na rachunkach — to bezpośredni cel ataków phishingowych i przejęć kont,
- pracujecie zdalnie lub hybrydowo, a dostępy do systemów są rozdawane „na telefon” bez rejestru,
- jesteście podwykonawcą w łańcuchu dostaw i klient wysyła wam kwestionariusz bezpieczeństwa,
- macie jedną osobę „od IT”, która zna wszystkie hasła i nie ma zastępstwa,
- przechodzicie przez zmianę systemu ERP, migrację do chmury albo przeprowadzkę serwerowni — to moment, w którym najłatwiej o błąd konfiguracji.
Z drugiej strony: jeśli firma ma kilka komputerów, pracuje wyłącznie lokalnie i nie przetwarza danych wrażliwych, pełny program bezpieczeństwa bywa przerostem formy. Wtedy wystarczy wariant minimalny.
Wariant minimalny i rozszerzony — co realnie wchodzi w grę
Podział nie jest sztywny, ale pomaga ustalić zakres rozmowy. Minimalny wariant to uporządkowanie tego, co i tak powinno działać w każdej firmie. Rozszerzony — budowa powtarzalnego procesu i reagowanie na incydenty.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Tożsamość i dostępy | inwentarz kont, polityka haseł, weryfikacja dwuetapowa w poczcie i systemach finansowych, odebranie dostępów byłym pracownikom | zarządzanie uprawnieniami według ról, scentralizowane logowanie (SSO), przegląd dostępów co kwartał |
| Urządzenia i sieć | aktualizacje systemów, firewall, szyfrowanie dysków w laptopach, kontrola instalowanych programów | segmentacja sieci, monitoring ruchu, zarządzanie urządzeniami służbowymi, kontrola dostępu do sieci |
| Kopie zapasowe | regularny backup najważniejszych danych z testem odtworzenia | backup 3-2-1 z kopią poza siedzibą, harmonogram testów odtworzenia, procedura odzyskania po ransomware |
| Ludzie | krótkie szkolenie z phishingu i zasad obchodzenia się z danymi | cykliczne testy phishingowe, procedura zgłaszania incydentów, szkolenia dla nowych pracowników |
| Reagowanie | lista kontaktów i prosty plan „kto co robi, gdy coś się dzieje” | procedury reagowania, retainer z czasem reakcji, ćwiczenia z incydentu |
| Dokumentacja | polityka bezpieczeństwa, rejestr czynności przetwarzania danych | pełna dokumentacja zgodna z RODO i wymaganiami klientów, gotowa do audytu |
Granica między wariantami zależy od tego, ile tracicie w scenariuszu „dane zaszyfrowane na trzy dni” albo „ktoś wystawił fakturę z waszego konta”. Jeśli odpowiedź brzmi „firma staje”, rozszerzony zakres ma uzasadnienie.
Ryzyka, o których warto wiedzieć przed podpisaniem umowy
Cyberbezpieczeństwo to obszar, w którym łatwo kupić poczucie bezpieczeństwa zamiast bezpieczeństwa. Kilka rzeczy, które warto sprawdzić.
- Audyt, który kończy się raportem. Dokument z listą 80 rekomendacji bez priorytetów i właścicieli zwykle trafia do szuflady. Ustalcie, kto wdroży wnioski i w jakiej kolejności.
- Sprzęt i licencje bez planu utrzymania. Firewall, którego nikt nie aktualizuje, daje mniej niż jego brak — bo usypia czujność.
- Szkolenia bez sprawdzenia. Jednorazowa prezentacja nie zmienia nawyków. Sens mają krótkie, powtarzalne ćwiczenia i testy phishingu z omówieniem.
- Brak testu kopii zapasowych. Backup, którego nigdy nie odtworzono, jest hipotezą, nie zabezpieczeniem.
- Zależność od jednej osoby. Jeśli wiedza o konfiguracji siedzi w głowie jednego specjalisty, to on jest waszym single point of failure.
- Niespójność z RODO. Zabezpieczenia techniczne muszą odpowiadać temu, co deklarujecie w dokumentacji przetwarzania. Rozjazd wychodzi przy pierwszej kontroli lub incydencie.
- Umowa bez zakresu odpowiedzialności. Sprawdźcie, kto odpowiada za konfigurację, kto za monitoring, a kto za decyzję o wyłączeniu systemu w trakcie incydentu.
Jak wybrać wykonawcę i o co zapytać na spotkaniu
Dobry wykonawca najpierw pyta o waszą firmę, a nie sprzedaje pakiet. Pyta o systemy, sposób pracy, dane, których nie możecie stracić. Konkretne pytania techniczne pozwalają szybko odsiać oferty przygotowane z szablonu.
- Jak będzie wyglądał pierwszy tydzień pracy i co dostaniemy na koniec — raport, plan wdrożenia, czy jedno i drugie?
- Czy testy podatności i skany są wykonywane w uzgodnionym oknie, z informacją o zakresie i możliwych skutkach ubocznych?
- Jak wygląda monitoring — jakie zdarzenia trafiają do analizy, w jakim czasie i kto je czyta?
- Jaki macie czas reakcji na incydent w godzinach pracy i poza nimi? Czy to jest zapisane w umowie?
- Jak dokumentujecie zmiany w konfiguracji i kto ma do nich dostęp po zakończeniu współpracy?
- Czy pomożecie przygotować firmę do kwestionariusza bezpieczeństwa od klienta korporacyjnego lub do kontroli organu nadzorczego?
- Jakie macie doświadczenie w naszej branży i przy jakich systemach pracowaliście?
- Co dzieje się z danymi i dostępami, które powierzamy — gdzie są przechowywane i kto je widzi?
Warto też poprosić o zakres wykluczeń. Uczciwy wykonawca powie, czego nie robi — np. nie prowadzi całodobowego SOC albo nie zajmuje się zgodnością prawną — zamiast obiecywać wszystko. Dla firmy w Kaliszu oznacza to zwykle pytanie o zdalną obsługę i realny czas dojazdu w sytuacji awaryjnej. To kryterium praktyczne, nie formalne: przy poważnym incydencie liczy się to, kto fizycznie jest w stanie pojawić się na miejscu, a nie tylko na zdalnym pulpicie.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
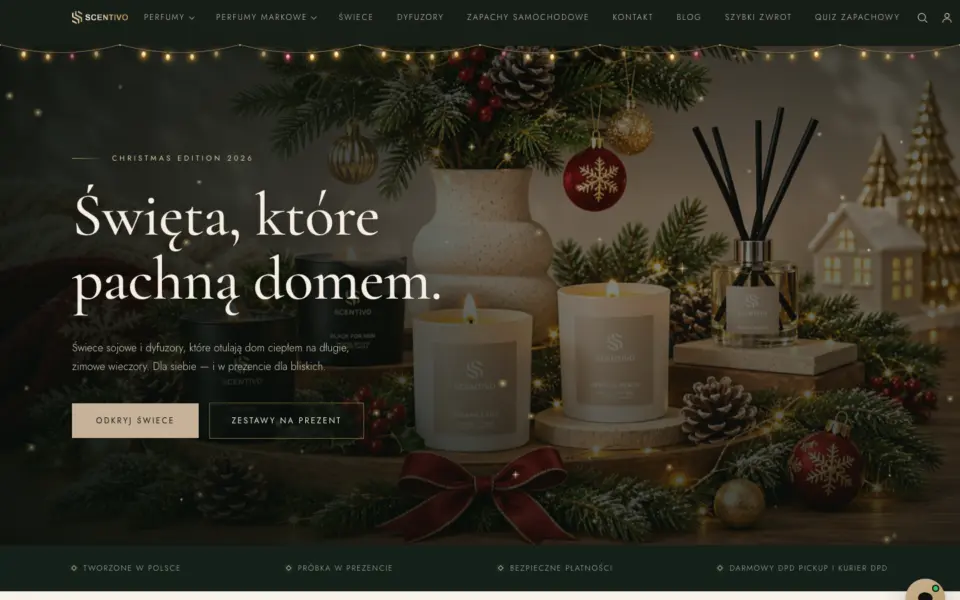 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
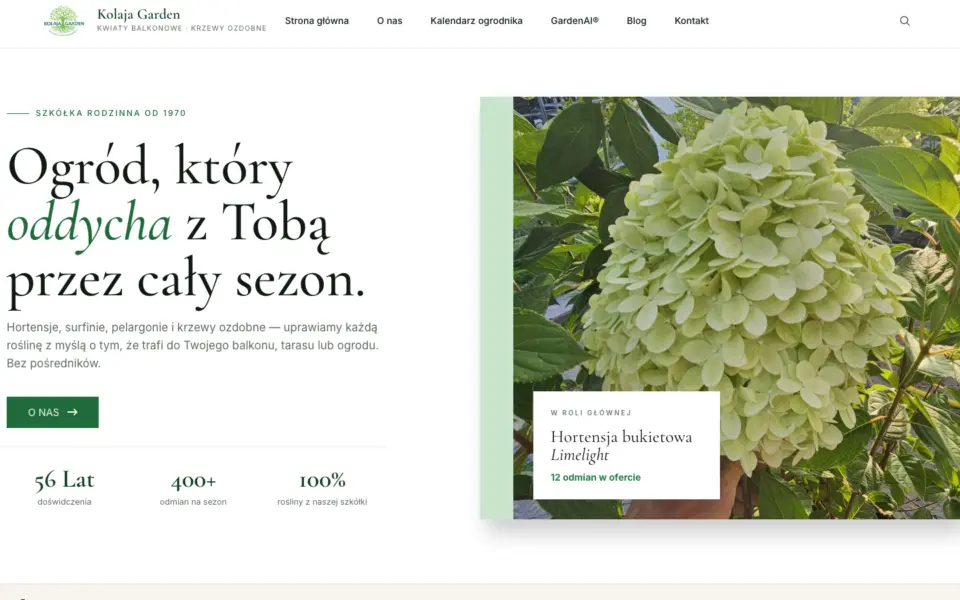 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
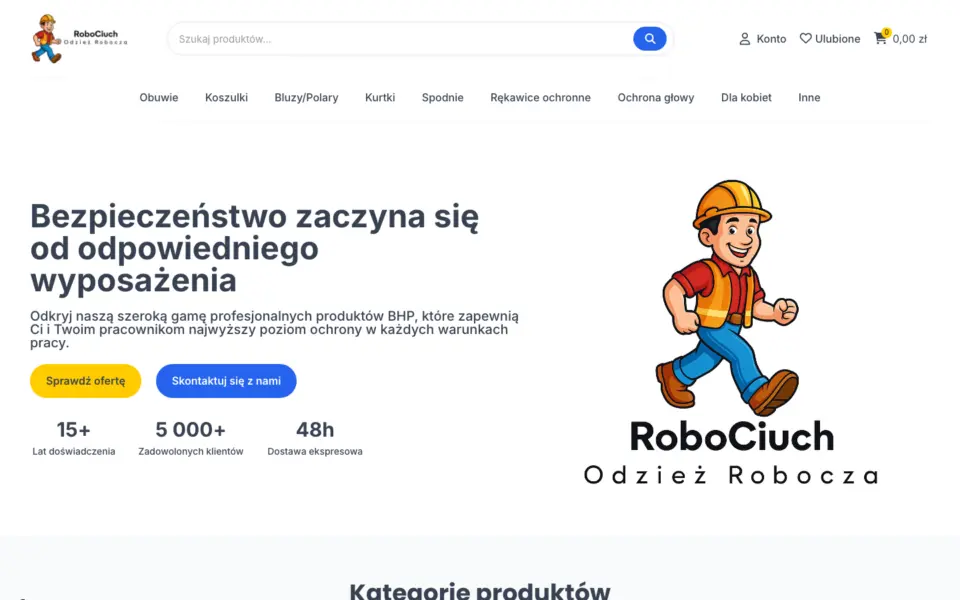 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.