
Cyberbezpieczeństwo dla firm · Jelenia Góra
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Jelenia Góra i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma sens — a kiedy to przerost formy
Cyberbezpieczeństwo nie jest usługą, którą „wypada” mieć. Ma sens wtedy, gdy istnieje realny scenariusz straty: dane klientów, dostęp do pieniędzy, zależność od jednego systemu, praca zdalna albo wymóg kontraktowy. Jeśli firma ma trzy komputery, pocztę na publicznym hostingu i zero danych osobowych, pełny audyt bezpieczeństwa zwykle nie zwróci się szybciej niż najprostsze zabezpieczenia.
Praktyczna granica przebiega gdzie indziej, niż sugerują to reklamy. Nie chodzi o wielkość firmy, lecz o to, co dzieje się w ciągu pierwszych 24 godzin po incydencie: czy jest kopia zapasowa, czy ktoś wie, jak ją przywrócić, czy istnieje plan kontaktu i czy da się ustalić, co się stało.
- Ma sens niemal zawsze: dane osobowe lub finansowe, praca zdalna, wielu użytkowników z uprawnieniami administratorskimi, zależność od jednego dostawcy usług w chmurze.
- Ma sens warunkowo: firma rośnie, pozyskuje klientów korporacyjnych, przygotowuje się do audytu lub wymagań z umowy.
- Zwykle zbędny na start: mikrozespół bez danych wrażliwych i bez własnej infrastruktury — wystarczą twarde podstawy: aktualizacje, menedżer haseł, kopie zapasowe, MFA.
Warto też rozróżnić bezpieczeństwo od zgodności. Audyt pod RODO, ISO 27001 czy wymogi kontrahenta to inny cel niż realna odporność na atak. Dokument bywa zgodny, a firma nadal podatna — i odwrotnie.
Wariant minimalny i rozszerzony — co realnie zawierają
Różnica między wariantami nie polega na liczbie stron raportu. Chodzi o zakres dostępu do infrastruktury i głębokość testów. Wariant minimalny odpowiada na pytanie „co nas teraz najbardziej boli”. Rozszerzony — „jak to utrzymać pod kontrolą przez kolejne miesiące”.
| Zakres | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Lista urządzeń, kont, usług i dostawców | Mapa przepływu danych i zależności między systemami |
| Luki | Przegląd konfiguracji, uprawnień, kopii zapasowych | Testy podatności, w tym aplikacji i integracji |
| Ludzie | Krótka ocena nawyków i procedur | Szkolenie, scenariusze phishingowe, procedury reakcji |
| Rezultat | Priorytetowa lista poprawek z nakładem pracy | Plan działań, harmonogram, gotowość do audytu |
| Utrzymanie | Jednorazowo, z opcją powtórki | Monitoring i przeglądy cykliczne |
W wariancie minimalnym warto wymagać, by lista poprawek była uporządkowana według realnego ryzyka, a nie według łatwości wykonania. Najczęstszy błąd to zajęcie się drobiazgami, podczas gdy otwarte pozostaje konto byłego pracownika z pełnym dostępem.
W wariancie rozszerzonym kluczowe jest ustalenie, kto odpowiada za wdrożenie rekomendacji. Jeśli raport trafia do firmy bez właściciela działań, po miesiącu nikt nie pamięta, co zostało zamknięte.
Ryzyka, których nie widać w ofercie
Najdroższe nie są same testy, lecz skutki ich zaniedbania po stronie organizacji. Warto znać kilka typowych pułapek, zanim podpisze się umowę.
- Fałszywe poczucie bezpieczeństwa. Jednorazowy audyt bez wdrożenia i przeglądów starzeje się w ciągu kilku miesięcy — zmieniają się ludzie, systemy i dostawcy.
- Dostęp do danych bez zabezpieczenia. Wykonawca otrzymuje hasła i dostępy administracyjne. Potrzebne są umowa powierzenia, zakres uprawnień i zasada minimalnego dostępu.
- Testy bez planu reakcji. Jeśli po wykryciu podatności nie ma procedury, zespół dowiaduje się o niej, ale nie wie, co zrobić w pierwszej godzinie.
- Skupienie wyłącznie na technologii. Phishing nadal działa, bo procedury i szkolenia bywają traktowane jako dodatek.
- Raport bez priorytetów. Dokument z setką pozycji bez wskazania, co zrobić w pierwszej kolejności, zwykle trafia do szuflady.
Osobno warto wspomnieć o kopii zapasowej. To najczęściej pomijany element, choć w scenariuszu ransomware decyduje o tym, czy firma wraca do pracy w kilka godzin, czy w kilka tygodni. Kopia, której nie testowano przywracania, jest założeniem, nie zabezpieczeniem.
Jak wybrać wykonawcę i o co pytać na spotkaniu
Rynek usług cyberbezpieczeństwa jest nierówny. Obok doświadczonych zespołów działają firmy sprzedające gotowe raporty z generatora. Poniższe pytania pozwalają szybko odróżnić jedno od drugiego — bez znajomości technicznych szczegółów.
- Kto konkretnie wykona pracę i jakie ma doświadczenie w środowiskach takich jak nasze?
- Jak wygląda zakres dostępu do naszych systemów i jak jest zabezpieczony?
- Czy testy obejmują aplikacje i integracje, czy tylko infrastrukturę?
- W jakiej formie otrzymamy wyniki: lista, priorytety, nakład pracy?
- Czy po wdrożeniu poprawek jest możliwość weryfikacji, że luka została zamknięta?
- Jak wygląda reakcja, jeśli w trakcie prac wykryjemy aktywny incydent?
- Kto jest właścicielem wyników i czy możemy je wykorzystać w rozmowie z audytorem lub ubezpieczycielem?
- Jakie są koszty powtarzalnych przeglądów i monitoringu?
Dobry sygnał: wykonawca pyta o wasze procesy, dane i zależności od dostawców, zanim przedstawi ofertę. Zły: gotowa cena bez rozpoznania środowiska i obietnica pełnego bezpieczeństwa.
Dla firm w Jeleniej Górze i okolicach bliskość wykonawcy bywa wygodna, ale nie powinna być głównym kryterium — większość prac i tak odbywa się zdalnie. Ważniejsza jest jasna komunikacja i to, czy ktoś potrafi wyjaśnić ryzyko bez żargonu.
Na koniec: cyberbezpieczeństwo to proces, a nie projekt z datą końcową. Nawet skromny, ale konsekwentnie utrzymywany zakres daje więcej niż jednorazowy audyt, po którym nikt nie wdraża wniosków.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
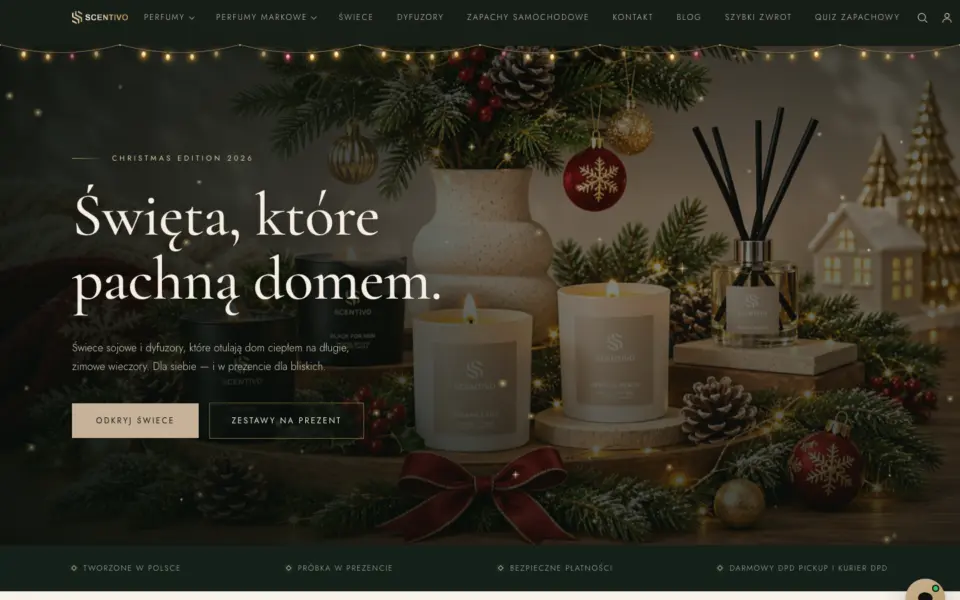 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
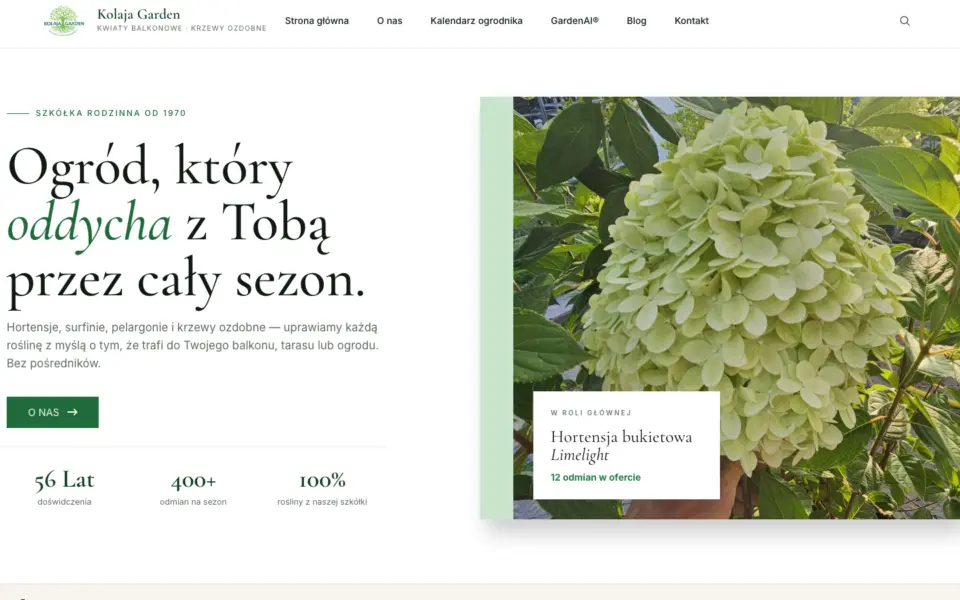 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
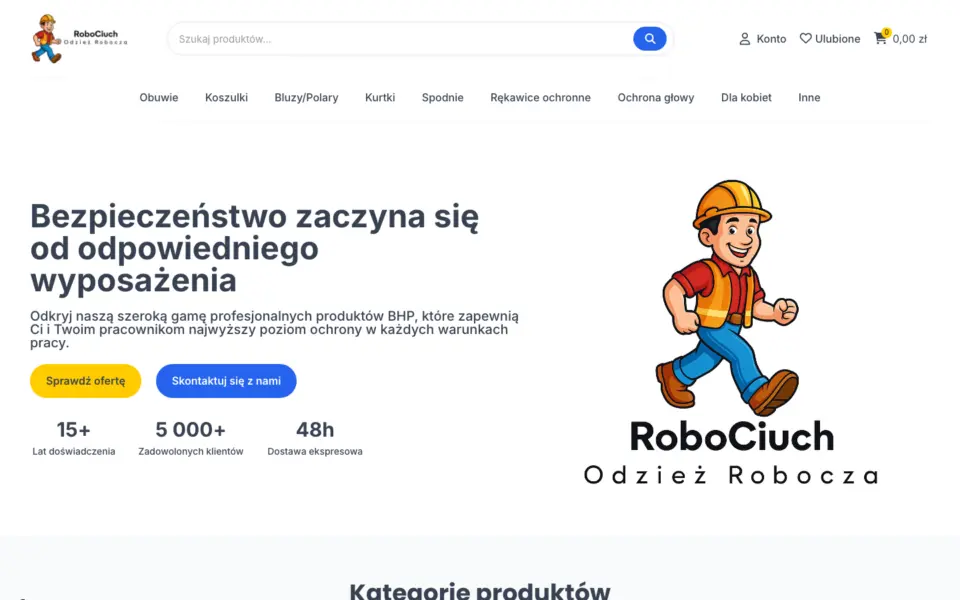 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.