
Cyberbezpieczeństwo dla firm · Gliwice
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Gliwice i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma sens, a kiedy to strata pieniędzy
Cyberbezpieczeństwo nie jest usługą, którą „wypada” mieć. Ma sens wtedy, gdy istnieje konkretne ryzyko do ograniczenia i ktoś potrafi wskazać, co dokładnie chronimy.
Realne przesłanki, żeby zacząć:
- firma przetwarza dane osobowe, dane klientów lub informacje objęte tajemnicą przedsiębiorstwa,
- pracownicy korzystają z poczty, chmury i laptopów poza biurem,
- jesteś dostawcą dla większej organizacji i dostajesz kwestionariusze bezpieczeństwa od kontrahentów,
- masz pojedyncze systemy: ERP, księgowość, CRM, poczta na jednym serwerze lub w kilku chmurach,
- podlegasz wymogom regulacyjnym (RODO, NIS2, sektor finansowy, medyczny),
- zdarzył się incydent: phishing, nieudany atak, wyciek, utrata danych,
- planujesz zmianę IT, migrację do chmury albo zatrudnienie nowych osób.
Nie ma sensu kupować pełnego audytu, jeśli firma ma trzy komputery i jednego dostawcę poczty w chmurze. Wtedy wystarczą podstawy: zarządzanie kontami, kopie zapasowe i szkolenie z phishingu. Pełny program bezpieczeństwa bez zdefiniowanych aktywów i właściciela po stronie firmy zwykle kończy się dokumentem, który trafia do szuflady.
Wariant minimalny i rozszerzony: co realnie zawierają
Podział nie wynika z cennika, tylko z zakresu ryzyka, które firma jest gotowa wziąć na siebie. Warto ustalić to przed rozmową z wykonawcą, żeby nie kupić zakresu „na wszelki wypadek”.
Wariant minimalny — dla firm, które dopiero porządkują podstawy. Zwykle obejmuje inwentaryzację tego, co masz (urządzenia, konta, systemy, dane), sprawdzenie kopii zapasowych i próbę odtworzenia danych, weryfikację uwierzytelniania (MFA tam, gdzie się da), podstawową higienę kont i uprawnień, przegląd poczty pod kątem phishingu, krótką listę zaleceń z priorytetami i wskazaniem, co zrobić samodzielnie.
Wariant rozszerzony — dla firm, które mają więcej systemów, pracowników lub wymagania kontrahentów. Zawiera elementy wariantu minimalnego oraz: analizę ryzyka, testy podatności lub ćwiczenie reakcji na incydent, przygotowanie procedur (zgłaszanie incydentów, dostęp do kont, offboarding), ocenę dostawców i umów powierzenia, dokumentację do audytu lub kwestionariusza klienta, plan działania na 6–12 miesięcy.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja aktywów | podstawowa | pełna, z właścicielami |
| Kopie zapasowe | test odtworzenia | polityka, harmonogram, test cykliczny |
| Dostępy i konta | MFA, przegląd kont | procedury, offboarding, zasada minimalnych uprawnień |
| Reakcja na incydent | krótka instrukcja | procedura, role, ćwiczenie |
| Dokumentacja | lista zaleceń | analiza ryzyka, rejestr, raport do audytu |
Ryzyka, które trzeba nazwać przed startem
Najczęstszy problem nie leży w technologii, tylko w sposobie prowadzenia projektu. Warto znać je zawczasu.
- Audyt bez decyzji. Raport z listą 60 rekomendacji bez priorytetów i właścicieli to koszt bez efektu. Ustal przed startem, kto po stronie firmy odpowiada za wdrożenie.
- Zakres szerszy niż dane. Testy podatności i ćwiczenia incydentów bez pisemnego zakresu i zgody mogą naruszyć umowy z dostawcami chmurowymi lub ujawnić dane, których nie powinieneś przetwarzać.
- Fałszywe poczucie bezpieczeństwa. Jeden przegląd nie chroni firmy przez rok. Bezpieczeństwo to proces: aktualizacje, przegląd uprawnień, szkolenia i testy kopii zapasowych.
- Zakup narzędzi przed procesem. Wdrożenie EDR, SIEM lub platformy do szkoleń bez zdefiniowanych procesów generuje koszt licencyjny i szum alertów, których nikt nie obsługuje.
- Brak zaangażowania zarządu. Jeśli decyzje o dostępie, budżecie i priorytetach nie zapadają na poziomie zarządu, wdrożenie zatrzyma się na pierwszym konflikcie interesów.
- Zbyt duże oczekiwania. Żadna usługa nie gwarantuje braku incydentu. Można natomiast skrócić czas wykrycia i ograniczyć skutki.
Jak wybrać wykonawcę i o co pytać na rozmowie
Wykonawca powinien umieć opisać, co robi, jak to zmierzy i co zostawia po sobie w firmie. Pytania techniczne warto zadać przed podpisaniem umowy — odpowiedzi pokażą więcej niż oferta.
Kryteria wyboru:
- doświadczenie w firmach o podobnej skali i profilu, nie tylko w korporacjach,
- jasny zakres, deliverable i forma raportu (nie 200-stronicowy dokument bez wniosków),
- osoba prowadząca projekt po stronie wykonawcy i po stronie firmy,
- sposób przekazania wiedzy zespołowi — czy po projekcie firma potrafi sama utrzymać podstawy,
- podejście do danych: gdzie trafiają wyniki testów, kto ma dostęp, jak są przechowywane,
- warunki poufności i odpowiedzialności w umowie.
Pytania techniczne na rozmowę:
- Jak zaczniecie inwentaryzację — jakie narzędzia, czy wymagają instalacji agenta, jaki mają wpływ na pracę użytkowników?
- Czy testy podatności będą aktywne (skanowanie i eksploatacja) czy pasywne? Jaki jest zakres i okno czasowe?
- Jak sprawdzicie kopie zapasowe — czy odtwarzacie dane w środowisku testowym i kto to weryfikuje?
- Jak wygląda próba phishingu: czy informujecie pracowników, kto dostaje wyniki, czy są dane osobowe w raporcie?
- Co dostaniemy na koniec: lista zaleceń, analiza ryzyka, rejestr, procedury? W jakim formacie i czy z priorytetami?
- Jak wygląda wsparcie po projekcie — czy jest przekazanie wiedzy, ile trwa i co obejmuje?
- Jak reagujecie, jeśli w trakcie prac znajdziecie aktywny incydent? Kto decyduje o eskalacji?
Jeśli firma działa w Gliwicach i ma dostawcę IT na miejscu, warto ustalić, kto odpowiada za co — wykonawca cyberbezpieczeństwa czy dotychczasowy administrator. Nakładające się zakresy to najczęstsze źródło nieporozumień, a nie brak narzędzi. W praktyce kluczowe jest też to, czy wykonawca potrafi pracować z zespołem, który nie zna się na bezpieczeństwie, i czy umie wytłumaczyć decyzje bez żargonu.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
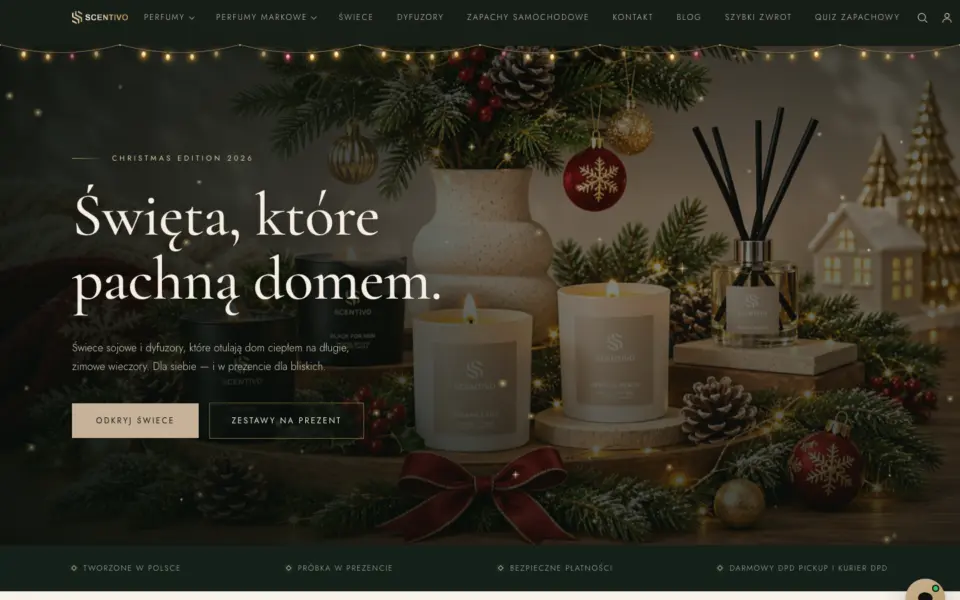 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
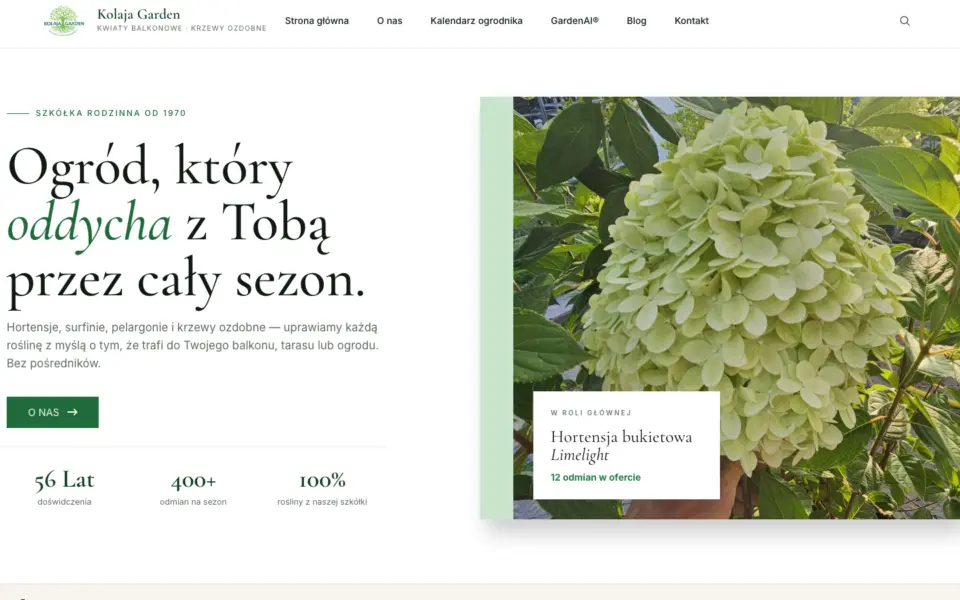 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
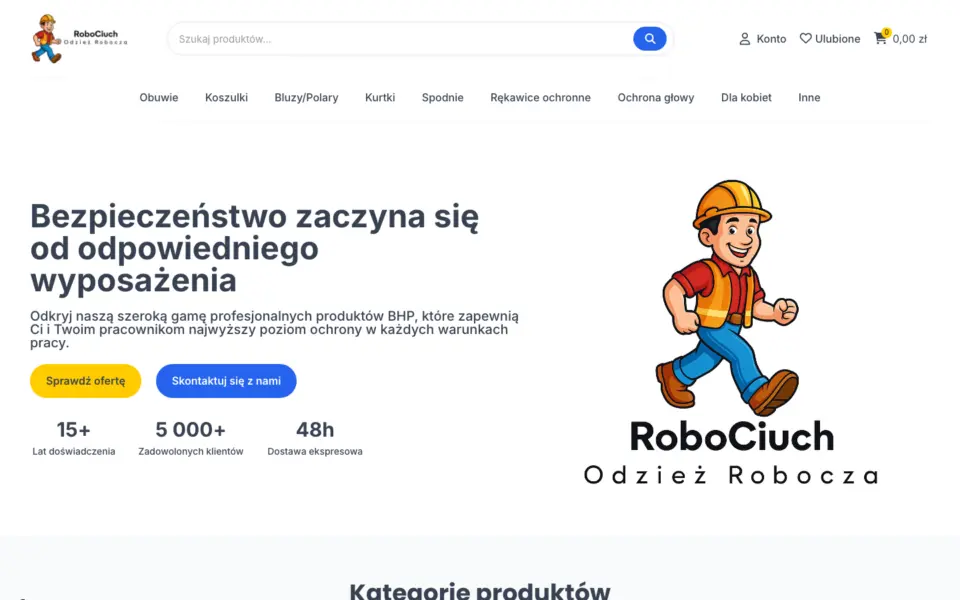 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.