
Cyberbezpieczeństwo dla firm · Fordon
Cyberbezpieczeństwo
bez przypadkowych decyzji
Najpierw ustalamy, co rozwiązanie ma dowieźć Twojej firmie. Potem dobieramy zakres, technologię i sposób utrzymania — bez gotowego pakietu wciskanego na siłę.
- Konkretna wycena
- Jeden odpowiedzialny zespół
- Wdrożenie i dalsza opieka
Punkt wyjścia
Nie potrzebujesz kolejnej usługi. Potrzebujesz dobrze rozwiązanego problemu.
Dla firm działających w miejscowości Fordon i zdalnie w całej Polsce.
01
Zakres bez niedomówień
Przed startem ustalamy odpowiedzialności, kryteria odbioru i elementy, które nie wchodzą do wyceny.
02
Technologia dopasowana do firmy
Nie dokładamy narzędzi dla samej technologii. Wybieramy rozwiązanie, które zespół będzie w stanie utrzymać.
03
Projekt, który nie kończy się przy odbiorze
Dokumentacja, monitoring i dalsza opieka są częścią planu, a nie problemem pozostawionym na później.
Decyzja zakupowa
Co warto wiedzieć przed zamówieniem
Konkretny zakres, warianty realizacji, ryzyka i pytania, które warto zadać wykonawcy przed podpisaniem umowy.
Kiedy cyberbezpieczeństwo dla firmy ma realny sens
Cyberbezpieczeństwo nie jest usługą, którą „wypada” mieć. Ma sens wtedy, gdy da się wskazać konkretne ryzyko i koszt jego wystąpienia. Najczęściej dotyczy to firm, które przetwarzają dane klientów, obsługują płatności, mają pracowników pracujących zdalnie albo korzystają z zewnętrznych dostawców IT.
Praktyczny próg wejścia wygląda tak: macie coś do stracenia i nie wiecie dokładnie, jak jesteście chronieni. Jeśli odpowiedź na pytanie „kto i kiedy ostatnio sprawdzał nasze backupy oraz konta uprzywilejowane” brzmi „nie wiem”, to jest punkt startu.
- Ma sens: gdy dane osobowe lub finansowe są rdzeniem działalności, gdy zespół korzysta z chmury i VPN, gdy firma jest dostawcą dla większych kontrahentów i przechodzi audyty.
- Ma ograniczony sens: gdy oczekujecie „certyfikatu bezpieczeństwa” bez zmiany procesów — dokument bez wdrożenia nic nie chroni.
- Nie ma sensu: gdy ktoś proponuje wyłącznie zakup sprzętu lub licencji bez rozpoznania, co faktycznie jest zagrożone.
Wariant minimalny i rozszerzony — co realnie wchodzi w zakres
Zakres warto ustalać od ryzyka, nie od katalogu produktów. Wariant minimalny odpowiada na pytanie „czy przetrwamy najbliższy incydent”. Rozszerzony — „czy jesteśmy w stanie go wykryć, ograniczyć i udowodnić, że działa”.
| Obszar | Wariant minimalny | Wariant rozszerzony |
|---|---|---|
| Inwentaryzacja | Lista urządzeń, kont i systemów o krytycznym znaczeniu | Ciągła aktualizacja zasobów, właściciele zasobów, klasyfikacja danych |
| Dostępy | MFA na poczcie, VPN i panelach chmurowych; porządki w kontach | Zarządzanie tożsamością, Least Privilege, konta uprzywilejowane pod kontrolą |
| Kopie zapasowe | Backup z testem odtworzenia i jedną kopią poza siecią | Polityka retencji, kopie niezmienialne, regularne ćwiczenia odtworzenia |
| Łatanie i konfiguracja | Aktualizacje systemów i firmware, wyłączenie zbędnych usług | Zarządzanie podatnościami, hardening według standardu, monitoring zmian |
| Detekcja | Logi logowań i alerty o nietypowych zdarzeniach | Centralny zbieranie logów, korelacja, procedura reakcji i eskalacji |
| Ludzie | Krótki briefing o phishingu i zgłaszaniu incydentów | Cykl szkoleń, testy phishingowe, jasna ścieżka zgłoszeń |
Wariant minimalny da się zamknąć w kilku tygodniach i zwykle przynosi największą redukcję ryzyka w stosunku do nakładu. Rozszerzenie ma sens dopiero po uporządkowaniu podstaw — inaczej kupujecie monitoring nad środowiskiem, którego nikt nie rozumie.
Ryzyka, których nie widać w ofercie
Najkosztowniejsze problemy nie wynikają z braku narzędzia, tylko z braku decyzji. Poniżej typowe pułapki, na które warto patrzeć przy planowaniu budżetu i zakresu.
- Zakres bez właściciela. Jeśli w firmie nikt nie odpowiada za bezpieczeństwo, wdrożenie rozmywa się po miesiącu.
- Backup, którego nie da się odtworzyć. Kopia bez testu odtworzenia to założenie, nie zabezpieczenie.
- Zbyt szerokie uprawnienia. Konta administratora używane na co dzień do poczty i przeglądania stron to najkrótsza droga do przejęcia.
- Dostawca z pełnym dostępem bez ustalonych zasad. Zewnętrzne IT powinno mieć dostęp ograniczony do potrzeb i rejestrowany.
- Brak planu reakcji. W pierwszych godzinach incydentu liczy się to, kto co robi, a nie to, ile kosztował firewall.
- Zgodność pozorna. Dokumenty RODO czy polityki bezpieczeństwa bez odzwierciedlenia w konfiguracjach i procedurach.
- Uzależnienie od jednej osoby. Wiedza o systemach i dostępach zamknięta w jednej głowie to ryzyko operacyjne niezależne od cyberataków.
Warto też realnie oszacować koszt przestoju. Dla firmy w Fordonie z kilkunastoma osobami dwa dni bez dostępu do systemu sprzedaży może być droższe niż roczny wariant minimalny.
Jak wybrać wykonawcę i o co pytać na spotkaniu
Dobry wykonawca najpierw pyta o procesy i dane, a dopiero potem mówi o narzędziach. Jeśli rozmowa zaczyna się od listy produktów, to sygnał, że zakres zostanie dopasowany do sprzedaży, nie do waszego ryzyka.
Kryteria, które warto sprawdzić przed podpisaniem umowy:
- Zakres prac opisany w dokumentach — co dokładnie zostanie zrobione i co zostanie po zakończeniu projektu.
- Odpowiedzialność za utrzymanie: czy po wdrożeniu ktoś monitoruje alerty i kto reaguje.
- Sposób raportowania: konkretne metryki i lista otwartych ryzyk, nie ogólne „poprawiono bezpieczeństwo”.
- Doświadczenie w podobnym środowisku technologicznym (chmura, Windows/Linux, praca zdalna).
- Zasady dostępu do waszych systemów i sposób jego zakończenia po projekcie.
- Reakcja na incydent: czas reakcji, kanał kontaktu, procedura eskalacji.
Pytania techniczne, które warto zadać wprost:
- Jak sprawdzicie, czy obecne kopie zapasowe da się odtworzyć i ile to potrwa?
- Jakie konta mają dziś uprawnienia administratora i czy są chronione MFA?
- Jak wykryjecie nieudane próby logowania i nietypowe logowania z zagranicy?
- Jakie podatności są dziś nierozwiązane i w jakim czasie planujecie je zamknąć?
- Jak wygląda procedura na wypadek ransomware — kto decyduje o odłączeniu systemów?
- Jakie logi będziecie zbierać, gdzie je przechowywać i jak długo?
- Jak zmierzycie, że wdrożenie działa — jakie testy i kiedy zostaną wykonane?
Jeśli wykonawca potrafi odpowiedzieć na te pytania bez slajdów produktowych, prawdopodobnie rozumie różnicę między wdrożeniem a bezpieczeństwem. Jeżeli unika konkretów — lepiej szukać dalej, zanim powierzycie mu dostęp do systemów firmy.
Zakres
Co otrzymasz w ramach współpracy
Zakres dopasowujemy do obecnego środowiska, priorytetów i budżetu firmy.
Przed startem
- rozpoznanie problemu i obecnego środowiska
- priorytety, ryzyka i zależności
- wariant minimalny oraz rekomendowany
Wdrożenie
- harmonogram i jasne odpowiedzialności
- realizacja, testy i kryteria odbioru
- komunikacja bez technicznego chaosu
Po wdrożeniu
- dokumentacja najważniejszych decyzji
- monitoring lub plan utrzymania
- możliwość dalszej opieki technicznej
Efekt
Co ma zostać po naszej pracy
01
Mniej niewiadomych
Wiesz, za co płacisz, co zostanie wdrożone i kto odpowiada za każdy etap.
02
Spokojniejsze utrzymanie
Projekt uwzględnia aktualizacje, bezpieczeństwo, kopie zapasowe i rozwój po starcie.
03
Decyzje oparte na celu
Każdy element zakresu musi mieć uzasadnienie biznesowe lub techniczne.
04
Kontakt z osobą techniczną
Nie odbijasz się między sprzedażą, podwykonawcami i anonimowym formularzem wsparcia.
Współpraca
Od pierwszej rozmowy do działającego rozwiązania
Krótka diagnoza
Rozmawiamy o problemie, obecnym środowisku i oczekiwanym efekcie.
Zakres i wycena
Dostajesz wariant minimalny oraz rekomendowany z terminem i odpowiedzialnościami.
Realizacja i testy
Pracujemy etapami, pokazujemy postęp i testujemy przed odbiorem.
Start i opieka
Przekazujemy dokumentację oraz ustalamy monitoring i dalsze utrzymanie.
Realizacje
Zobacz projekty, które działają u klientów
Wybrane sklepy, strony i aplikacje wdrożone przez DropDigital.
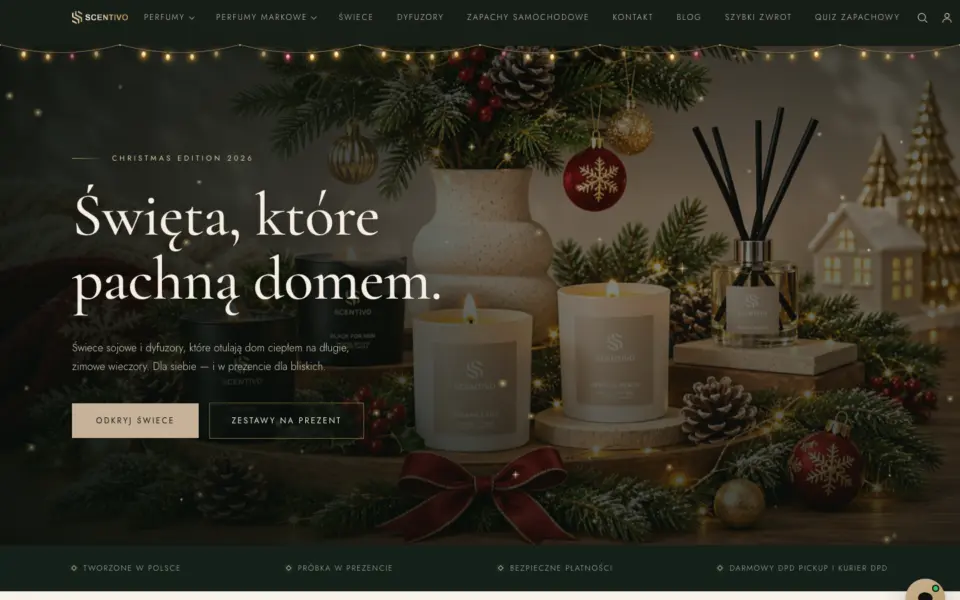 E-commerce
Scentivo.pl — sklep z perfumami i zapachami do domu
Sklep internetowy z perfumami, dyfuzorami i świecami, z naciskiem na elegancką prezentację produktu i szybką ścieżkę zakupu.
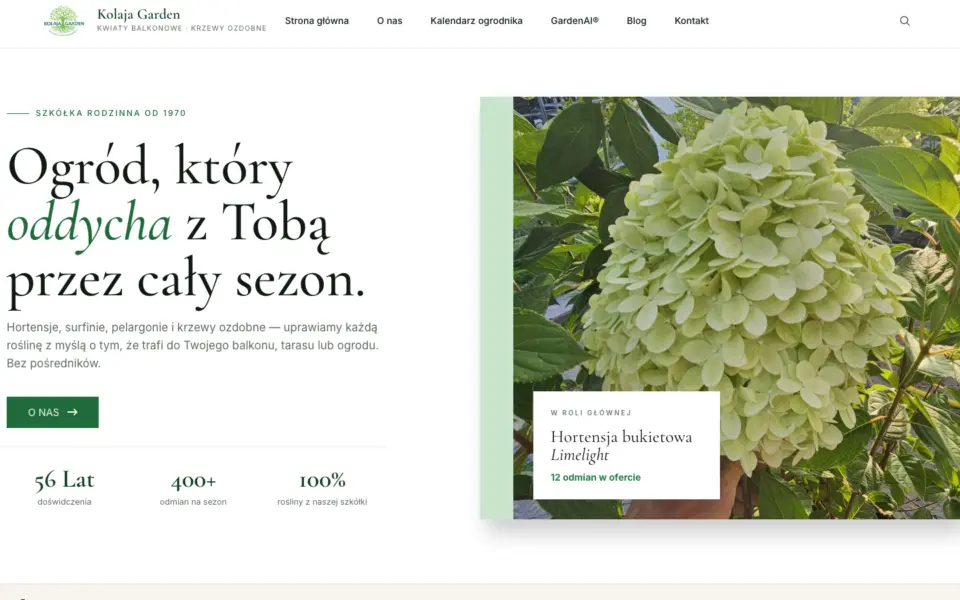 E-commerce
Kolaja Garden — sklep i strona rodzinnej szkółki roślin
Polskojęzyczna strona szkółki z ofertą roślin, poradami ogrodniczymi i sezonową prezentacją asortymentu.
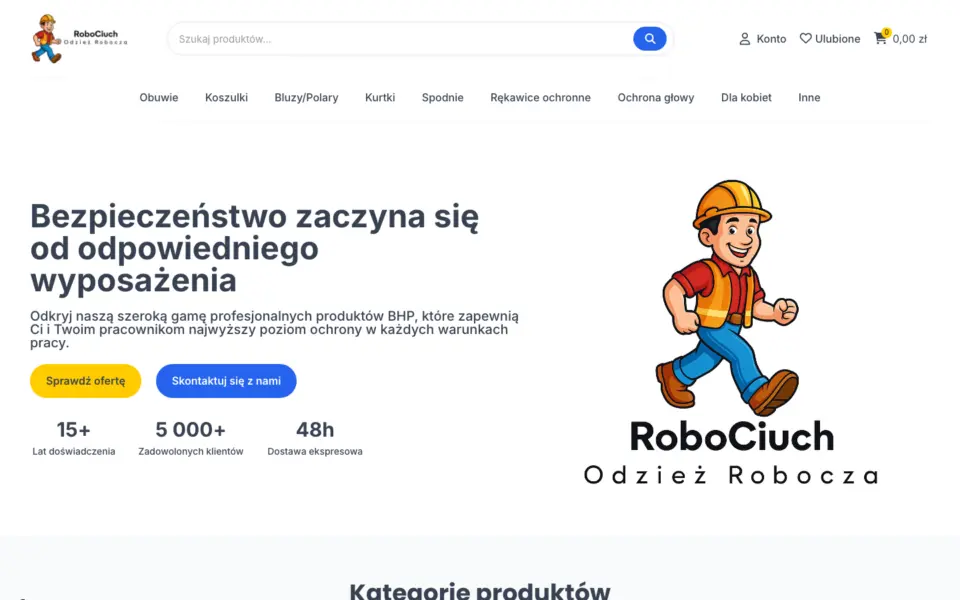 E-commerce
Robociuch.pl — sklep z odzieżą roboczą i BHP
Sklep z odzieżą roboczą, obuwiem ochronnym, rękawicami, hełmami i akcesoriami BHP dla firm i klientów indywidualnych.
FAQ
Pytania przed rozpoczęciem
Bez ogólników — najważniejsze informacje przed decyzją.
Kontakt bezpośredni
Wolisz porozmawiać?
Zadzwoń albo napisz — odpowiemy konkretnie, bez handlowego scenariusza.
+48 572 651 439kontakt@dropdigital.plCzy współpraca może odbywać się całkowicie zdalnie?
Tak. Analizę, wdrożenie i bieżącą komunikację prowadzimy zdalnie. Dostępy i zasady bezpieczeństwa ustalamy przed rozpoczęciem.
Czy można zacząć od mniejszego zakresu?
Tak. Możemy zacząć od audytu, naprawy najważniejszego problemu albo pierwszego etapu i rozszerzyć projekt po potwierdzeniu efektów.
Od czego zależy cena?
Od stanu obecnego rozwiązania, liczby integracji, wymagań bezpieczeństwa, terminu oraz zakresu utrzymania po wdrożeniu. Po rozmowie przedstawiamy konkretny wariant minimalny i rekomendowany.
Czy zapewniacie opiekę po uruchomieniu?
Tak. Możemy przejąć aktualizacje, monitoring, backupy i bieżące zmiany albo przekazać dokumentację wskazanemu zespołowi.
Porozmawiajmy
Potrzebujesz kogoś, kto ogarnie technologię w Twojej firmie?
Porozmawiajmy o tym, co możemy przejąć, usprawnić albo zbudować. Pierwsza rozmowa jest bezpłatna i do niczego nie zobowiązuje.